

금융권 잇단 해킹…전북경찰 "2차 피싱 피해 주의하세요"
등록 2026.10.07 13:57:28


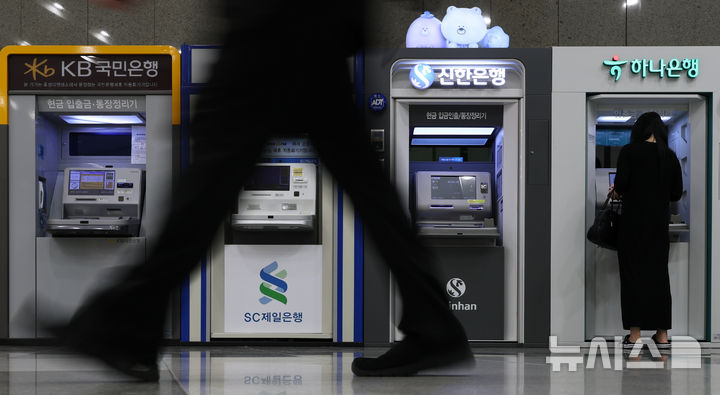
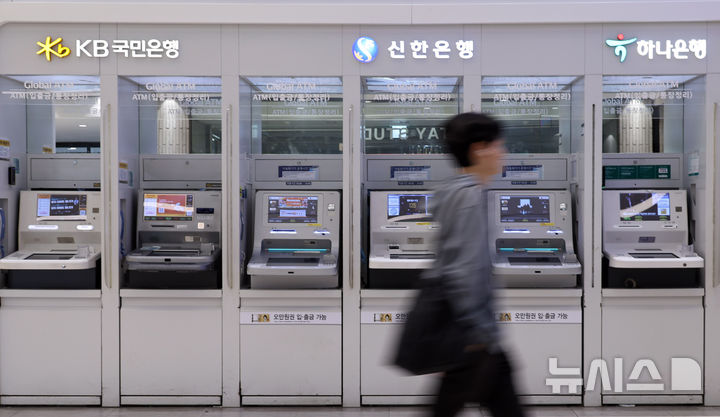
[서울=뉴시스] 황준선 기자 = 금융권 연쇄 해킹 사건과 관련 대해 경찰이 28명 규모 전담수사팀을 꾸리고 정식 수사에 나선다고 밝힌 6일 서울 시내 한 건물에 설치된 시중 은행 현금 자동 입출금기(ATM) 모습. 2026.10.06. [email protected]
[전주=뉴시스]강경호 기자 = 전북경찰청이 최근 금융권에서 연달아 발생한 인공지능(AI) 활용 해킹 사고와 관련해 도민들의 주의를 요구했다.
전북경찰청은 29일 "금융권 AI 활용 해킹 사고와 관련해 유출된 개인정보를 악용한 피싱 범죄 발생이 우려된다"며 주요 피싱 범죄 수법을 공개했다.
앞서 지난달 29일 신한은행을 시작으로 KB국민·하나·BNK부산은행과 예가람·웰컴저축은행, 현대캐피탈 등 7개사에서 해킹 사고가 발생해 보관 중이던 고객 정보들이 다수 유출됐다.
이번 금융권 해킹 사고 조사 과정에서 동일한 공격자로 의심되는 해외 인터넷 주소(IP) 9개가 발견됐고, 보안업계 등은 인공지능을 기반으로 자동화 공격 도구가 활용됐다고 의심하고 있다.
경찰은 이번 해킹 사고로 인해 유출된 개인정보를 가지고 2차 피싱 범죄가 발생할 수 있다고 경고한다.
주요 피싱 범죄 종류로는 ▲금리·대출한도 조정 ▲계좌 보호·유출 보상 명목 송금 유도 ▲악성 어플리케이션 설치 유도 등이다.
피싱 범행은 이번 해킹 사고를 엮어 '해킹 사고로 인해 특별 우대 정책이 시행된다'는 거짓말로 접근하거나, 개인정보 유출 및 보상을 위해 개인 금융정보를 요구하기도 한다.
또 출처 불분명의 인터넷 도메인(URL)을 포함한 문자를 보내 이를 클릭할 경우 사용자가 알아채지 못하는 사이 악성 어플리케이션이 휴대전화에 설치돼 기기 내 개인정보를 모조리 탈취할 수도 있다.
이같은 2차 피싱 피해를 막기 위해선 금융기관과 수사기관은 절대로 전화·문자를 통해 금융정보 및 개인정보를 요구하지 않는다는 사실을 알고 있어야 한다고 경찰은 강조한다.
이어 문자로 들어오는 URL을 클릭하거나 의심스러운 어플리케이션을 설치해서도 안된다.
경찰 관계자는 "만약 피싱이 의심되거나 피해를 입었다면 각 금융기관 고객센터, 경찰, 전기통신금융사기단 통합대응단(1394)로 신고·상담하는 것이 피해를 막는 길"이라며 "조금이라도 의심스럽다면 더더욱 의심하고 한 단계 더 확인하는 행동요령을 준수해달라"고 말했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지