

북한 웹사이트들 대부분 접속 불능 상태 지속
등록 2026.10.22 06:37:48


네트워크 문제 가능성…외부 공격 여부는 확인 안돼
김정은 사망설 유포에 해외 접속 폭주가 원인일 수도
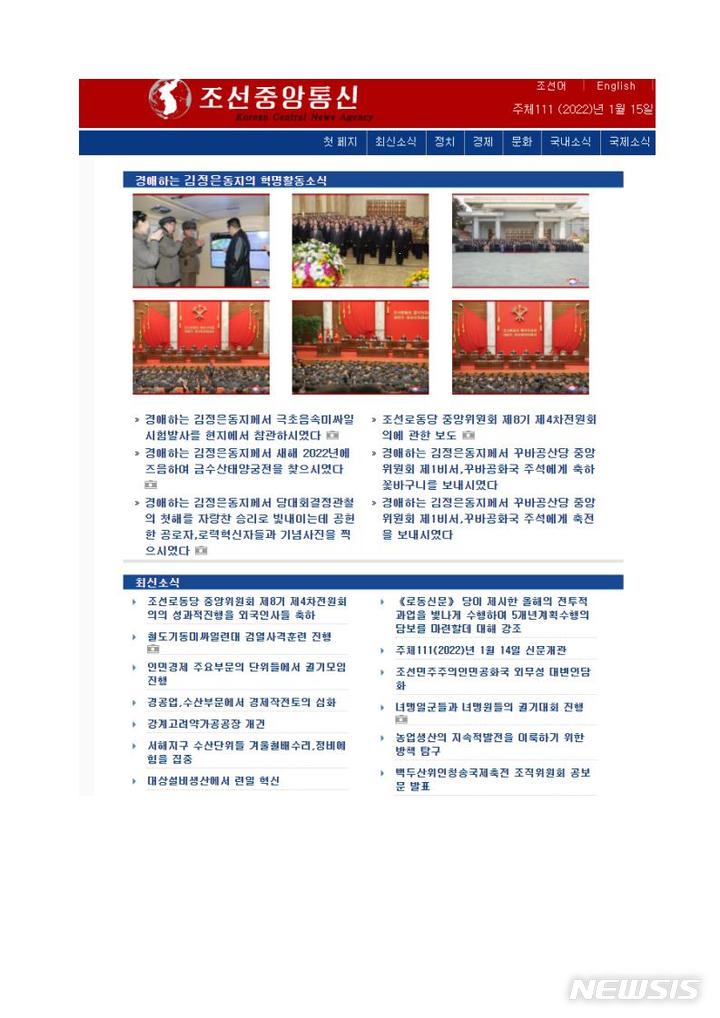
[서울=뉴시스]북한의 거의 모든 홈페이지에 대한 외부의 인터넷 접속이 불가능한 상태가 지속되고 있다. 사진은 지난 2022년 북한의 인터넷이 DDOS 공격을 받아 접속이 4시간 동안 차단됐다가 재개된 조선중앙통신 홈페이지.(출처=홈페이지 화면 캡처) 2026.10.22.
[서울=뉴시스] 강영진 기자 = 북한의 거의 모든 웹사이트가 하루 넘게 접속 불능 상태에 빠지면서 외부 세계가 북한 당국이 제공하는 정보에 접근할 수 없게 됐다고 미국의 북한 전문 매체 NK 뉴스(NK NEWS)가 21일(현지시각) 보도했다.
한국 시각으로 20일 오전 11시경 조선중앙통신(KCNA), 노동신문과 민주조선 등 북한 관영 매체의 웹사이트와 대외 라디오 방송인 조선의 소리 웹사이트를 포함한 여러 사이트에서 동시에 지속적인 접속 장애가 발생하기 시작했다.
공식 정보 포털인 내나라와 외무성, 국영 항공사 고려항공, 북한의 공식 웹사이트 목록을 제공하는 조선민주주의인민공화국 포털 웹사이트도 그때부터 접속이 중단됐다.
웹사이트 감시 서비스 핑돔의 자료에 따르면 조선중앙통신 웹사이트는 20일 간헐적으로 복구됐지만, 최초 장애가 발생한 뒤 24시간 중 19시간 동안 접속이 불가능했다.
다른 웹사이트들은 대체로 계속 접속 불능 상태를 유지했으며, 21일 오전 잠시 접속이 가능했던 시간을 모두 합쳐도 약 10분에 불과했다.
북한의 실리뱅크 SMTP 전자우편 서버도 20일 오전 11시경부터 접속이 중단됐으며, 21일 오전 약 5분 동안 접속이 가능했던 시간을 제외하면 계속 작동하지 않았다.
이번 사태는 북한의 '류경동' 네트워크 문제와 관련이 있는 것으로 보인다.
이 네트워크는 중국 통신업체 차이나유니콤이 제공하는 인터넷에 의존해 왔으며, 홍콩에 기반을 둔 네트워크 업체 센봉과 연계된 인터넷 주소를 통해 연결돼 있었다.
러시아 통신업체 트랜스텔레콤도 2017년부터 대체 인터넷 서비스 제공업체 역할을 해 왔다.
중국과 러시아의 서비스는 모두 2023년부터 류경동 네트워크를 보완하는 필리핀 기반의 보조 네트워크로도 통신 데이터를 전달해 왔다.
이처럼 대체 통신 경로가 존재함에도 인터넷 연결은 하루 넘게 완전히 멈춘 상태다.
21일 오전 11시 30분경부터 간헐적으로 접속이 가능했던 시간을 제외하면, 북한 웹사이트들은 오후 1시 현재에도 접속 불능 상태다.
김정은이 의류·신발 전시회를 방문해 사망설이 사실이 아님을 보여 준 소식을 확인하려는 사람들의 북한 매체 접속 시도가 장애의 원인일 가능성이 있다.
그러나 북한 당국이 외부 세계에 제공되는 정보를 제한하기 위해 웹사이트를 의도적으로 폐쇄했을 가능성은 낮다. 조선중앙통신은 계속 전신망을 통해 보도를 송신했기 때문이다.
또 다른 가능성은 외부에서 유입된 통신량이 급증해 북한의 서버에 과부하가 발생했을 수 있다는 것이다. 그러나 이번 장애는 뉴스 관련 사이트뿐 아니라 북한의 거의 모든 웹사이트에 영향을 미쳤으므로 그럴 가능성은 낮다.
북한이 인터넷 기반 시설에 대한 대대적인 정비 작업을 진행하고 있을 가능성도 있다. 특히 중국에서 유입되는 인터넷 통신 경로와 관련된 작업일 수 있다.
북한은 과거 온라인상의 존재 양식을 전면 개편하는 과정에서 웹사이트를 장기간 접속 불능 상태로 만든 적이 있다. 다만 이번 접속 장애의 지속 시간은 일반적인 정비 기간보다 길다.
이번처럼 장기간 접속 장애가 이어지면서 외부의 공격이 있었을 가능성도 제기되고 있다. 과거에도 북한의 인터넷을 마비시킨 장애가 발생한 적이 있기 때문이다.
2014년 북한의 사이버 범죄자들이 소니 픽처스의 네트워크를 침해한 뒤, 신원이 밝혀지지 않은 활동가 해커들이 북한의 제한적인 웹사이트들을 약 10시간 동안 접속 불능 상태로 만들었다.
2022년 초에는 P4x라는 가명을 사용한 미국인 해커 알레한드로 카세레스가 일련의 분산 서비스 거부(DDoS) 공격을 통해 북한의 웹사이트와 전자우편 서비스를 마비시켰다.
그러나 이번에는 북한의 인터넷 기반 시설을 겨냥한 외부 공격이 있었다고 판단할 만한 명확한 증거가 아직 없으며, 현재까지 이번 장애에 대한 책임을 주장한 사례도 보고되지 않았다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지