

고려대, 오픈소스 코드의 '숨은 재사용 경로' 추적 기술 개발
등록 2026.11.10 09:30:20


'GANADI'로 보안 점검 대상 약 90% 감소
ASE 2026 발표…취약점 48건 제보·23건 수정
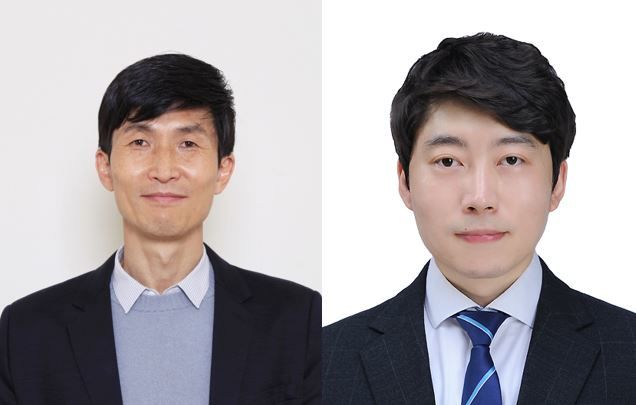
[서울=뉴시스] 이희조·우승훈 고려대 컴퓨터학과 교수. (사진=고려대 제공) 2026.11.10. [email protected] *재판매 및 DB 금지
10일 고려대에 따르면 이번 연구 성과는 독일 뮌헨에서 열린 소프트웨어공학 분야 국제학술대회 'ASE 2026'에서 지난달 15일 발표됐다. 제1저자인 김동연 컴퓨터학과 석사과정이 발표에 나섰다.
소프트웨어는 다양한 오픈소스 코드를 재사용해 개발되는데, 원본의 취약점이 고쳐져도 다른 소프트웨어에는 남을 수 있고 수정 과정에서 새 취약점이 생겨 퍼질 수도 있다.
여러 프로젝트(소프트웨어 개발·관리 단위)를 거쳐 재사용될 경우 그 취약점이 어디까지 퍼졌는지 파악하기 어렵다. 2021년 12월 전 세계를 강타한 오픈소스 '로그4j' 취약점 사태에서도 영향받는 소프트웨어를 찾기 어려웠다.
연구팀이 개발한 'GANADI'는 코드의 재사용 계보를 복원해 기존 문제를 해결한다.
앞서 개발한 'CENTRIS'가 소프트웨어에 포함된 오픈소스 구성요소를 식별했다면, 'GANADI'는 코드가 어떤 프로젝트를 거쳐 전달됐는지까지 추적해 다단계 코드 재사용 관계를 확인한다.
연구팀이 깃허브(GitHub)의 주요 C/C++ 프로젝트 2500개를 분석해 GANADI를 기존 취약점 탐지 기술에 적용한 결과, 실제 코드 재사용 경로로 연결된 프로젝트의 취약점만 골라 보안 점검 대상을 약 90% 줄였다.
데이터를 빠르게 저장하고 처리하는 오픈소스 소프트웨어 '레디스'(Redis)가 프로그래밍 언어 '루아'(Lua)의 소스코드를 가져와 수정하는 과정에서 취약점이 생기고, 이 코드가 다른 소프트웨어로 재사용되면서 취약점까지 퍼진 사례도 확인했다.
연구팀은 아직 해결되지 않은 보안 취약점 48건을 발견해 제보했으며, 이 중 23건이 수정됐다.
이희조 교수는 "이번 연구가 실제 보안패치로 이어진 것처럼 앞으로도 소프트웨어 구성 정보를 기록하는 SBOM 기술과 연계해 실질적인 보안 개선으로 이어질 수 있도록 노력하겠다"고 말했다.
이번 연구는 과학기술정보통신부의 재원으로 정보통신기획평가원(IITP)이 정보보호핵심원천기술개발사업으로 지원했다.
이 교수는 지난달 9일 '안전한 공급망을 위한 SBOM 기술 개발' 연구로 일본 오카와재단의 2026년 해외 연구지원 대상에도 선정됐다.
◎공감언론 뉴시스 yein020528
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지