

'엔진엑스' 취약점 발견에 日정부, 관련 기업에 대책 촉구
등록 2026.11.19 16:04:22


아직 피해 신고는 없어
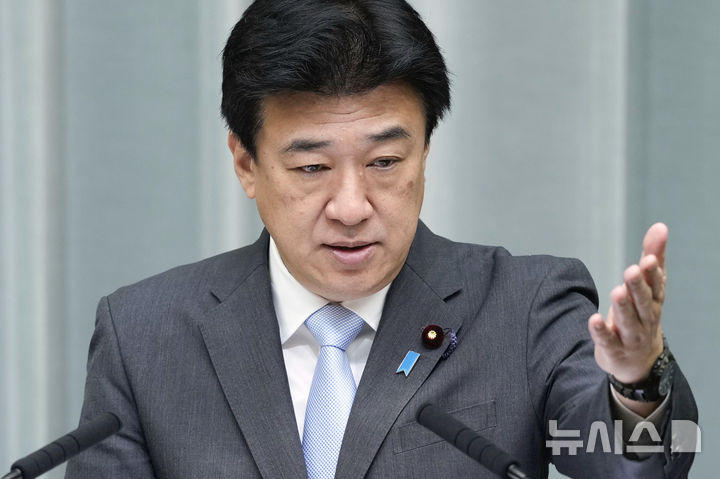
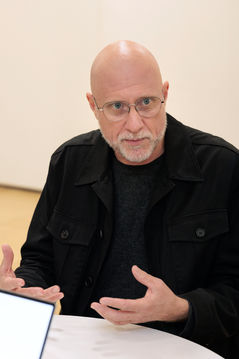
[도쿄=AP/뉴시스]전세계 웹사이트 3분의 1이 사용하는 '엔진엑스(nginx)'에서 심각한 취약점이 발견되자 일본 정부는 관련 기업에 대책을 촉구했다. 사진은 기하라 미노루 일본 관방장관이 지난 6월 24일 도쿄 총리 관저에서 기자회견을 가지고 있는 모습. 2026.11.19.
[서울=뉴시스] 김예진 기자 = 전세계 웹사이트 3분의 1이 사용하는 '엔진엑스(nginx)'에서 심각한 취약점이 발견되자 일본 정부는 관련 기업에 대책을 촉구했다.
19일 니혼게이자이신문(닛케이) 등에 따르면 기하라 미노루(木原稔) 관방장관은 이날 오전 정례 기자회견에서 엔진엑스에서 중대한 취약점이 발견된 것을 계기로 자국 기업들에 대책을 촉구했다.
그에 따르면 관련 피해 신고는 아직 접수되지 않았다.
기하라 장관은 "국가사이버총괄실(NCO)를 중심으로 관계 부처가 협력해 앞으로도 필요한 정보 제공 등을 신속하게 진행하겠다"고 강조했다.
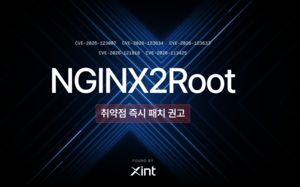
앞서 이날 인공지능(AI) 기반 사이버 보안 기업 티오리는 웹 서버 소프트웨어 엔진엑스에서 인증 없이 원격코드 실행(RCE)이 가능한 치명적 취약점 5건을 발견했다고 밝혔다.
엔진엑스는 웹사이트와 애플리케이션 요청을 처리하고 트래픽을 전달하는 핵심 소프트웨어다. 전세계 다양한 기업과 클라우드 서비스 기반 인프라에 사용되고 있다. 이런 소프트웨어 취약점은 개별 웹사이트를 넘어 광범위한 인터넷 서비스 보안에 영향을 줄 수 있다.
티오리는 발견된 취약점을 엔진엑스 개발사인 F5에 전달하고, 아마존웹서비스(AWS)·마이크로소프트(MS)·구글 등 주요 클라우드사와 보안 수정 및 대응 방안을 조율했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지