

PHP 보안 구멍에 해킹 우려…국내 금융사들은 안전할까
등록 2026.10.23 14:22:10


KB국민은행과 우리은행 등 PHP 사용, 보안패치 적용 등 긴급조치 나서
그룹 계열사 전수점검 실시, 내부 보안시스템 PHP 벤더사 영향 분석도
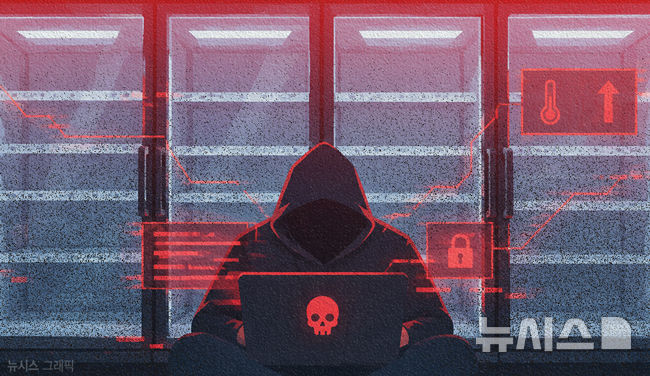
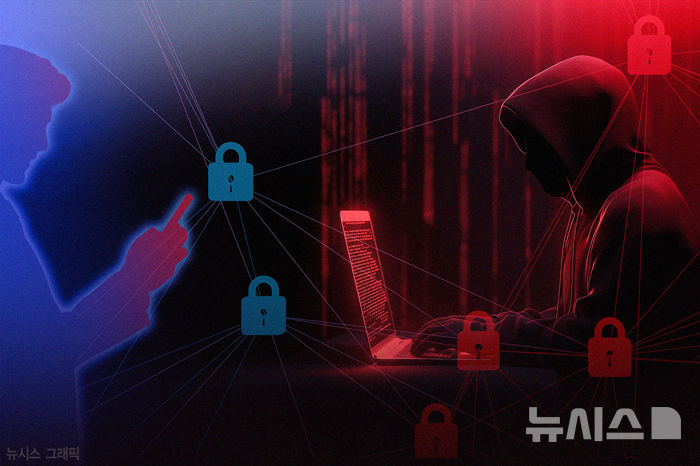
[그래픽=뉴시스] 해당 이미지는 기사의 이해를 돕기 위해 AI 생성 후 가공 및 편집함. 재판매 및 DB 금지. [email protected]
[서울=뉴시스] 이정필 기자 = 전 세계 웹사이트에 광범위하게 쓰이는 프로그래밍 언어 'PHP'에서 치명적인 보안 취약점이 발견돼, 이를 사용하는 은행을 비롯한 국내 금융사들도 긴급 대응에 나섰다. 대표적으로 KB국민은행과 우리은행 등이 PHP를 사용하고 있다.
앞서 인공지능(AI) 해킹 사태로 홍역을 치른 업계는 보안 패치 업데이트와 모니터링 강화 등을 조치하며 공격 시도 차단에 주력하는 상황이다. 그룹 계열사 전수점검을 실시하는 한편, 내부 보안시스템 등 관리자 페이지가 PHP로 구성된 경우 벤더사 영향 분석에도 들어갔다.
23일 금융권에 따르면 KB금융그룹은 금융당국 권고에 따라 그룹 계열사 대상 PHP 취약점 긴급점검을 실시했다. 보안장비 탐지와 차단 체계도 강화했다.
KB금융은 점검 결과에 따른 패치 등 필요한 보안조치를 신속히 추진하고 있다. 관련 공격 시도에 대한 모니터링을 지속 강화할 예정이다.
국민은행은 자체 모니터링으로 PHP 보안 취약 문제를 인지했다. 이에 보안 패치를 적용하고 관련 대응에 나섰다.
신한금융그룹은 금융보안 통합관제시스템 '퍼스트(FIRST)'에 가입되지 않은 자회사까지 확인할 수 있도록 모든 자회사에 관련 내용 공유와 함께 긴급 점검을 요청했다고 밝혔다. 점검 내용은 취약한 PHP 사용 현황, 영향도 검토 결과, 조치 현황과 일정 등이다.
하나금융그룹은 하나은행을 비롯해 현재 PHP를 사용하지 않고 있다고 설명했다.
우리금융그룹은 우리은행 등 대외 노출된 PHP 서비스에 대한 보안 패치 적용 등의 조치를 모두 완료했다고 밝혔다.
우리금융 관계자는 "일부 내부 보안시스템 등 관리자 페이지가 PHP로 구성된 것들이 있다"면서 "이는 금융사에서 직접 조치가 불가한 벤더사의 영역으로 각 솔루션 벤더사에서 영향도 분석 중에 있다"고 설명했다.
NH농협금융그룹의 경우 NH농협은행에서 PHP를 사용하는 웹이나 앱 서비스는 없다고 밝혔다. 농협은행은 개인정보보호위원회 등의 예방 조치 당부와 관련해 데이터베이스(DB) 접근통제 강화, 대량유출 방지, 관리 사각지대 점검 등의 사항에 대해 보안 모니터링을 유지하고 있다.
인터넷전문은행 케이뱅크는 민감 정보가 없는 단순 기업 홍보용 블로그만 PHP를 사용 중이다. 보안 패치는 업데이트를 완료했다.
저축은행중앙회는 업계 차원에서 PHP 취약버전 조사점검과 발견 즉시 패치, 업그레이드, 접근 인터넷프로토콜(IP) 제한 조치, 대체 보안 조치 등 다각적인 대응방법을 추진 중이라고 전했다.
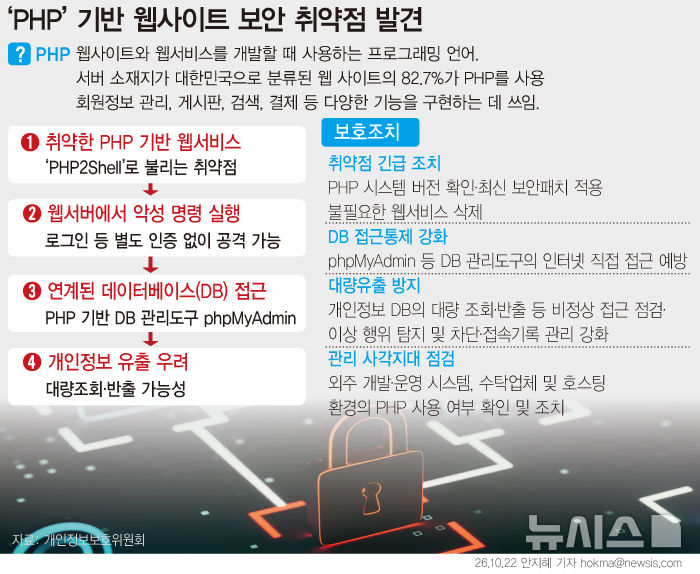
[서울=뉴시스] 개인정보보호위원회는 공공기관과 민간 기업 등 개인정보처리자에게 PHP 취약점에 대응하기 위한 보호조치를 신속히 이행해달라고 22일 밝혔다. 전날 공개된 'PHP2Shell'은 공격자가 로그인이나 인증을 거치지 않고 웹 서버에서 임의의 악성 명령을 실행할 수 있는 취약점이다. 청와대는 "공공기관과 군은 PHP 사용률이 낮아 상대적으로 안전한 상황"이라고 설명했다. (그래픽=안지혜 기자) [email protected]
PHP는 하이퍼텍스트 프리프로세서(Hypertext Preprocessor)로 전 세계 웹사이트의 70%가량이 사용하는 대표적인 프로그래밍 언어다. 지난 21일(현지시각) PHP 개발진은 AI를 활용해 로그인 없이 서버를 장악할 수 있는 치명적인 보안 취약점을 발견했다며 이를 수정한 새 버전을 긴급 공개했다.
이에 금융당국은 금융회사들에 PHP 취약점 관련 긴급 보안 조치를 안내했다. 금융위원회와 금융감독원, 금융보안원은 금융회사들이 최우선 조치로 보안 패치를 즉시 적용할 것을 당부했다. 즉각적인 패치가 어려운 경우에는 해당 웹페이지 운영을 중단하거나 외부 접속을 차단해야 한다고 권고했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지
관련기사
- PHP 해킹 공포에 재계 '선제 방어'…침해 사례는 아직 없어
- "까맣게 가린 정보도 AI로 술술"…공공기관 15곳 보안 허점
- PHP 취약점 사고 우려에…배경훈 부총리 "범부처 사이버보안 종합대책 내놓겠다"
- 여야, 과방위 종합감사서 'PHP 취약' 정부 대응 질타…"느리고 안일"
- "서버 업데이트만 하면 끝?…보안업계가 밝힌 PHP 취약점 대응법
- "수십년 숨은 결함, AI가 수분 만에 찾았다"…버그마게돈 시작됐나[긴급 진단-PHP 버그 비상③]
- 수백만 건 해킹 시도에도 피해 확인 안 돼…전 세계 PHP 보안 비상
- "알면서도 손 못 대는 시한폭탄"…중소 IT현장 발 동동 구르는 이유[긴급진단-PHP 버그 비상②]