

AI 해킹에 다들 뚫렸는데…피해 없는 우리은행 비결은
등록 2026.10.30 07:00:00


매일 공격시도 방어 넘어 취약점 먼저 찾아 제거하는 '선제적 보안' 지향
전 직원 '이중 인증'과 외부로그인 차단 등 다단계 시스템 구축해 상시 탐지
정진완 행장 "기본을 지키는 보안으로 고객이 안심하는 금융 제공" 강조
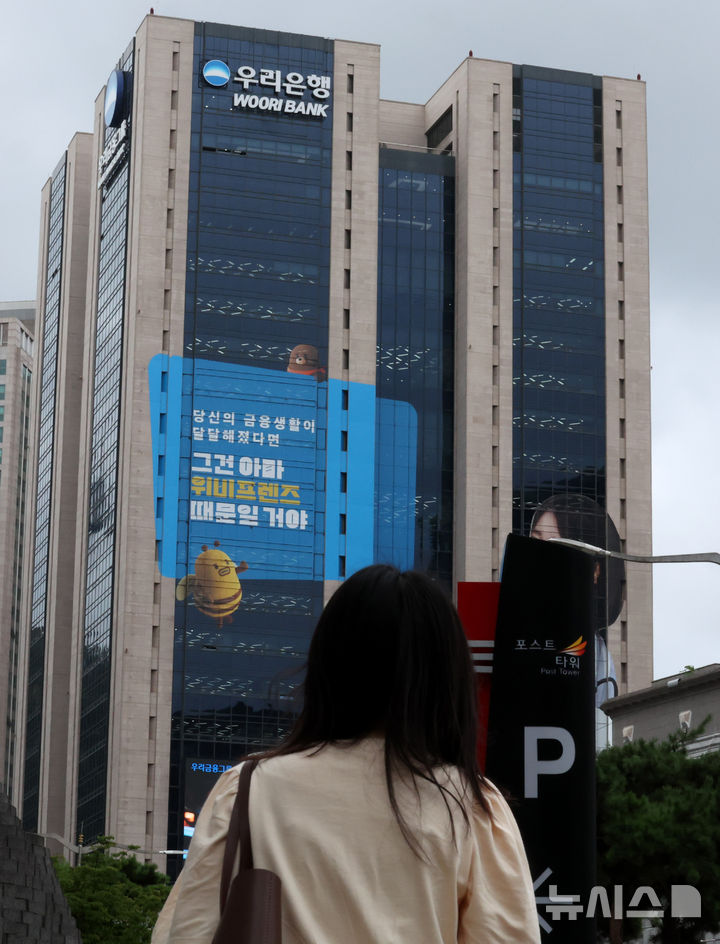
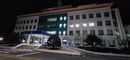
[서울=뉴시스] 추상철 기자 = 1일 오전 서울 중구 우리은행 본사가 보이고 있다. 2024.08.01. [email protected]
최근 빠르게 고도화하는 인공지능(AI) 기술을 악용한 해킹 범죄로 국내 금융사들의 고객 개인정보유출 피해가 계속해서 이어지고 있다. 우리은행은 이번 해킹 사태에서 현재까지 4대 시중은행 중 유일하게 피해가 발생하지 않으면서 공격 시도를 방어한 보안 체계에 업계 관심이 집중된다.
30일 금융권에 따르면 시중은행을 비롯한 국내 주요 금융사들은 매일 수십~수백 건 이상의 해킹 공격 시도가 들어오고 있다. 우리은행의 경우 하루에 200여건의 해킹 공격 시도를 받는다.
다양한 유형의 사이버 공격과 비정상 접근 시도가 지속적으로 발생하고 있다. 은행은 다단계 보안시스템으로 이를 상시 탐지하고 차단에 나선다.
외부 공격에 대비해 침입 차단과 탐지 시스템, 웹 방화벽 등 다단계의 방어체계를 운영 중이다. 서버·네트워크 등 정보기술(IT) 인프라와 대고객 웹·모바일 앱 서비스, 소스코드 등에 대한 취약점 점검과 조치 이행관리 체계를 갖추고 있다.
특히 AI 기반 취약점 점검 분야의 경우 상용 솔루션과 자체 개발한 점검체계를 유기적으로 결합한 '하이브리드형' 방식으로 운영하고 있다는 설명이다.
대내 서비스는 보안 목적의 망분리 규제 샌드박스 예외 승인을 받은 AI 기반 자체 점검 솔루션을 활용해 상시 점검한다. 대외 서비스는 고성능 AI 기반 취약점 진단 솔루션을 적용해 점검하고 있다.
우리은행은 전 직원의 개인용 컴퓨터(PC)를 고유번호로 등록해 1차 인증을 하고 있다. 이어 직원들이 PC를 사용할 때마다 생체 인증을 비롯한 2차 인증을 거치도록 하고 있다.
정진완 우리은행장은 지난 19일 국회 정무위원회 국정감사에서 "금융감독원과 금융보안원의 가이드 아래 지난해 투자를 많이 해 설비를 갖췄다"면서 "가장 기본적인 것은 PC가 고유번호로 등록돼 있어 1차로 한 번 거치고, PC를 사용할 때 생체 인증이나 다른 인증으로 2차 인증까지 하는 것"이라고 설명한 바 있다.
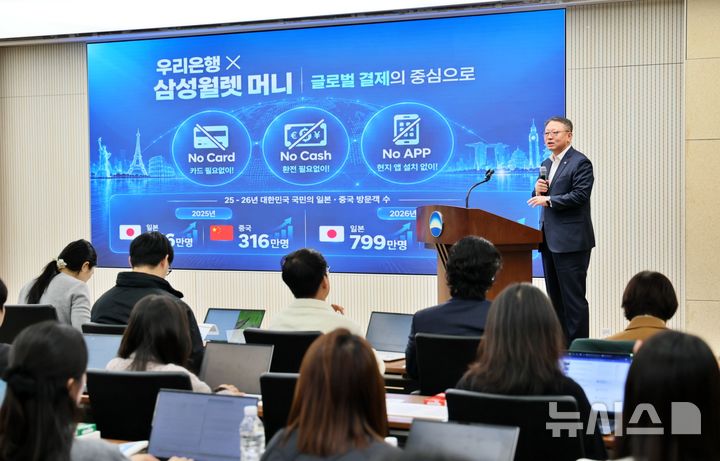
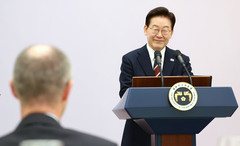
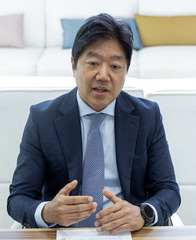
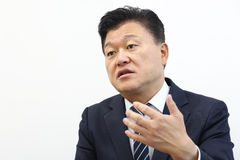
[서울=뉴시스]28일 서울 중구 우리은행 본점에서 열린 ‘삼성월렛 머니 기자간담호’ 에서 정진완 우리은행장이 인사말을 하고 있다. (사진=우리은행 제공). 2026.10.28. [email protected]
우리은행의 경우 대출모집인이 ODS라는 태블릿 단말기를 통해 관련 정보를 입력하게 돼 있다. 원(WON)인증서를 통한 스마트폰 인증을 거쳐야 로그인이 가능하다.
외부에서 로그인을 할 수 없는 구조다. ODS 단말기는 롱텀에볼루션(LTE) 망을 활용하기 때문에 통신사 해킹 문제 외의 해킹 가능성은 떨어지게 된다.
정진완 행장은 이번 국감에서 해킹 피해가 없던 비결을 묻는 의원 질의에 "이번에는 운이 좋았다고 생각한다"고 답변하며 몸을 낮추기도 했다. 업계에서는 이 같은 이중 인증과 외부 로그인 차단 등의 보안 환경을 구축해 방어가 가능했던 것으로 보고 있다.
은행은 우리콘(WooriCON) 모의해킹 경진대회를 통해 실제 공격자의 관점에서 잠재적인 취약점을 발굴하고 보완하는 활동도 병행하고 있다. 기존 보안체계를 통한 공격 차단뿐 아니라, 공격자가 취약점을 발견해 악용하기 전에 잠재적 위험요인을 선제적으로 발굴·조치하는 데 보안 역량을 집중하고 있다.
앞으로 실제 해커의 관점에서 IT인프라와 서비스를 점검하는 레드팀의 역량 강화를 위해 화이트해커 전문인력을 확충해 나갈 방침이다. 동시에 AI 기반 보안기술 활용을 확대해 선제적 위협 탐지와 대응 역량을 지속적으로 강화해 나갈 계획이다.
정 행장은 "해킹 수법이 아무리 고도화돼도 금융사고를 막는 힘은 결국 기본에 충실한 데서 나온다"면서 "기본을 지키는 보안으로 고객이 안심하고 이용할 수 있는 금융서비스를 제공하겠다"고 강조했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지