

마트 냉동고 50도까지 올린 해커…英당국 "AI 쓸 필요도 없었다"
등록 2026.11.09 11:11:00


일부 냉장설비는 초기 비밀번호가 설명서에…보안 업데이트 끊긴 장비도
英 당국, 2028년까지 핵심 기반시설 겨냥한 랜섬웨어에 AI 쓰일 가능성 높게 봐
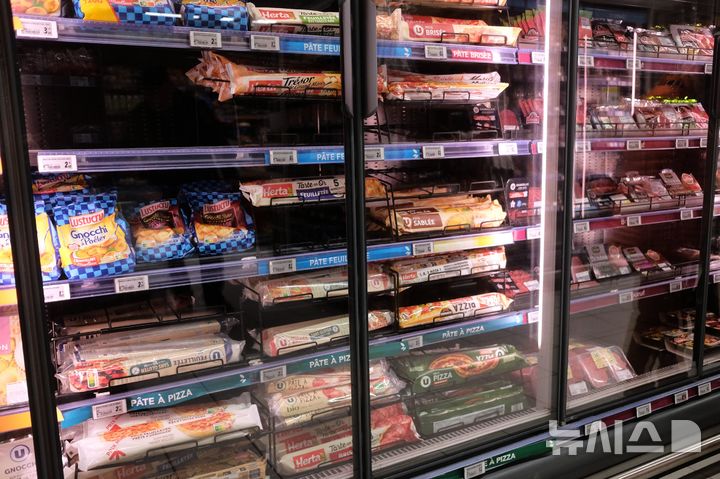
[몽트뢰유=AP/뉴시스] 프랑스 여러 슈퍼마켓을 겨냥한 사이버공격이 발생한 지 이틀 뒤인 10월14일 몽트뢰유의 한 슈퍼마켓 냉장 진열대 모습. 2026.10.14.
8일(현지시간) 영국 가디언에 따르면 지난달 프랑스에서는 냉장설비 해킹으로 식품을 폐기한 슈퍼마켓이 나왔다. 이달 2일에는 스웨덴과 벨기에, 아일랜드 등 유럽 7개국 유통업체에서 냉장·냉동설비 이상이 보고됐다. 스웨덴의 한 슈퍼마켓에서는 냉동고 온도가 50도까지 올라 직원들이 보관 중이던 식품을 꺼냈다.
같은 날 아침, 영국 런던에서 청과물 도매업체를 운영하는 알렉스 피어스는 냉장설비 두 대의 성에 제거 표시등이 켜지고 제어판에 150도가 뜬 것을 발견했다. 가장 큰 설비에서도 표시등이 깜빡이자 그는 인터넷 연결선을 뽑았다. 피어스는 2018년에 설치한 냉장설비 감시 시스템을 업데이트할 필요가 있다고 말했다.
폴 치체스터 영국 국가사이버보안센터(NCSC) 운영국장은 해커들이 냉장설비의 취약점을 찾는 데 인공지능(AI)을 “쓸 필요도 없었다”고 말했다. 인터넷에 연결된 설비에 오래전부터 알려진 보안 문제가 남아 있었다는 설명이다. 일부 장비는 제조사가 정한 초기 접속 비밀번호가 사용 설명서에 실려 있었다.
덴마크의 냉장설비 제어시스템 공급사 댄포스에 따르면 자사 시스템을 쓰는 피해 장비 대부분은 보안 업데이트 지원이 끝난 구형 제품이었다. 댄포스는 고객들에게 소프트웨어를 업데이트하거나 지원이 끝난 제품을 교체하도록 권고해 왔다고 설명했다.
[그래픽=뉴시스] 해당 이미지는 기사의 이해를 돕기 위해 AI 생성 후 가공 및 편집함. 재판매 및 DB 금지. [email protected]
고위험 보안 취약점이 잇따라 공개됐지만, 상장사들이 공시한 중대한 해킹 사고는 소폭 늘어나는 데 그쳤다는 분석도 나왔다. 가디언이 인용한 보안 전문가 탈 베에리에 따르면 지난 4월 이후 공개된 고위험 소프트웨어 취약점은 몇 배로 늘었다. 반면 올해 2·3분기 상장사들이 미국 증권거래위원회(SEC)에 공시한 중대한 해킹 사고 건수는 증가 폭이 작았다. 베에리는 범죄 조직이 보안 허점을 찾아내더라도 이를 이용해 돈을 벌기까지는 어려움이 따른다고 봤다.
올리 화이트하우스 NCSC 최고기술책임자는 공유기와 스마트 스피커 등 가정에서 인터넷에 연결해 쓰는 기기도 해킹에 취약할 수 있다고 지적했다. 그는 제조사가 제품 보안에 더 투자하고 이용자도 구입한 기기의 보안 소프트웨어를 꾸준히 업데이트해야 한다고 말했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지