

PG사 정보유출도 '중국 AI 해커'였다…'화이트해커' 행세하며 돈 요구
등록 2026.10.07 12:00:48수정 2026.10.07 14:52:24


중국 해커, 신용정보 빼내고 "취약점 찾아줬으니 포상금 달라" 협박
초경량 AI 활용한 중국발 해커 활개…보이스피싱 2차 피해 연계 우려
보안 시스템 약한 PG사 표적 쉬워져…금융권, AI 방어체계 구축 시급
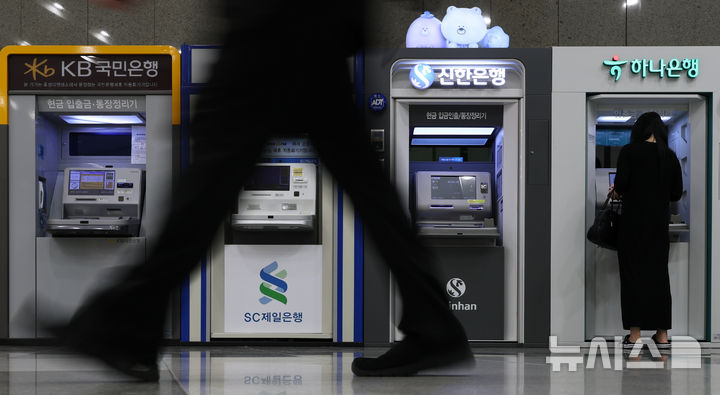
[서울=뉴시스] 황준선 기자 = 금융권 연쇄 해킹 사건과 관련 대해 경찰이 28명 규모 전담수사팀을 꾸리고 정식 수사에 나선다고 밝힌 6일 서울 시내 한 건물에 설치된 시중 은행 현금 자동 입출금기(ATM) 모습. 2026.10.06. [email protected]
7일 금융권에 따르면 금융감독원은 지난달 초 개인신용정보가 유출된 토스페이먼츠와 코엠페이먼츠에 대한 현장검사를 마무리하는 단계다.
점검 결과 두 회사 모두 결제연동플랫폼의 API(응용프로그램 인터페이스) 인증키가 노출되면서 제3자가 비정상적으로 접근해 정보를 유출한 것으로 파악됐다.
토스페이먼츠의 경우 특정 가맹점 1곳의 결제연동플랫폼을 통해 이용자 2671명의 결제 내역 4131건(구매자 성명, 마스킹 처리된 카드번호, 승인번호 등)이 유출됐다.
코엠페이먼츠 역시 동일한 수법에 노출돼 이용자의 카드번호와 유효기간, 생년월일, 카드 비밀번호 등 핵심 금융정보까지 빠져나갔을 가능성이 제기된다.
이번 공격을 감행한 해커는 중국발 IP를 사용했으며, 초경량 AI 기술을 활용해 API 인증키를 탈취한 것으로 조사됐다.
특히 해당 해커는 정보 탈취 직후 회사 측에 금전을 요구했을 뿐만 아니라, 스스로를 시스템의 보안 허점을 찾아준 '화이트해커'라고 주장했다. 심지어 한국인터넷진흥원(KISA)에 직접 연락해 취약점 제보를 이유로 포상금을 요청하는 대범함도 보였다.
보안 업계와 전문가들은 이번 사건을 기점으로 금융권 해킹의 패러다임이 완전히 변했다고 진단한다.
가상자산을 노리는 북한이나 랜섬웨어 감염을 수법으로 하는 러시아와 달리, 중국계 해커들이 최근 보편화된 초경량 AI를 활용해 무차별 공격을 시도하고 있다.
과거 ATM 카드 복제기 설치 등 초보적인 수준에 머물던 범죄자들이 AI라는 무기를 장착하면서 고도화된 해킹을 손쉽게 수행할 수 있게 된 것이다. 비록 기술적 숙련도가 높지 않은 해커일지라도, AI를 활용해 대량으로 공격을 시도한다는 점에서 위협적일 수밖에 없다.
특히 PG사는 카드 결제정보를 직접 다루는 핵심 금융인프라이면서도 은행 등 대형 금융사에 비해 전사적 보안 시스템 구축에 투입하는 예산이 적어 '보안의 약한 고리'로 꼽힌다.
유출된 정보가 중국이나 동남아 등지의 보이스피싱 조직으로 흘러들어갈 경우 파급력이 심각한 데다, IP 세탁 등을 거치기 때문에 추적도 쉽지 않다.
금융권 관계자는 "중국 해커 세력은 AI 활용도와 인적 자원 면에서 매우 위협적인 존재"라며 "AI 공격 기술이 점차 고도화되고 다루기 쉬워지는 만큼 금융권 역시 AI 기반의 선제적 방어 체계를 가동해야 한다"고 지적했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지