

대한항공·롯데도 외주업체서 뚫렸다…대기업 '위탁 보안' 비상
등록 2026.10.26 11:27:18


대한항공·아시아나, IT 외주사 아마데우스 해킹에 고객정보 유출
한진정보통신 유지보수 별도 시스템서 뚫려
진은숙 현대차 사장 "1차 협력사 보안 사고 나면 라인 선다"
[서울=뉴시스] 인공지능(AI) 기술을 활용한 해킹 공격이 정교해지며 대기업과 공공기관을 겨냥한 개인정보 유출 사고가 늘어나고 있다. (사진=유토 이미지)
[서울=뉴시스]남주현 기자 = 대기업 자체 전산망이 아닌 외부 협력사나 외주업체, 별도 시스템을 통해 고객 정보가 유출되는 사고가 잇따르고 있다.
본사 보안을 강화해도 시스템 운영과 관리를 맡긴 외주업체가 뚫리면 피해를 막기 어렵다는 점에서 협력업체 보안 관리가 재계의 새로운 과제로 떠올랐다.
26일 업계에 따르면 대한항공과 아시아나항공은 지난 23일 고객 정보가 유출된 사실을 확인했다. 글로벌 항공 IT 시스템 운영사인 아마데우스 IT 그룹이 해킹을 당하면서다.
이번 유출은 아마데우스 시스템 계정의 로그인 인증정보를 이용한 비인가 접근 때문으로, 2023년 8월부터 지난달 사이에 발생한 것으로 추정된다.
대한항공은 협력업체 정기 보안감사를 시행하고 외주 개발자 대상 정보유출 방지 솔루션도 도입했으나, 협력업체에서 사고가 터졌다.
대한항공 측은 "외주업체들에 대한 철저한 실태 점검을 거쳐 정보보호 조치를 한층 강화할 것"이라고 밝혔다.
같은 그룹 IT 계열사인 한진정보통신도 유지보수 요청을 처리하는 IT서비스관리(ITSM) 사이트가 뚫려 이용자 980명의 이름과 이메일 주소가 빠져나갔다.
그룹 항공·물류 전산을 운영하는 곳인 만큼 상위 시스템 침투의 발판이 될 수 있다는 우려가 제기된다.
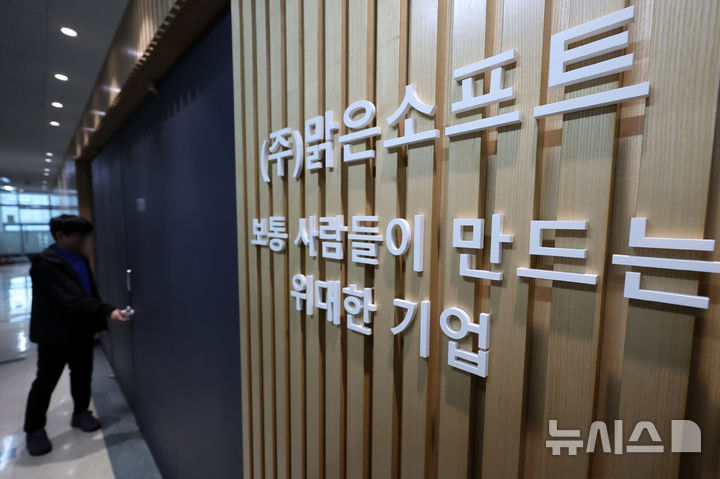
[서울=뉴시스] 조성우 기자 = 온라인 교육사이트 운영업체 맑은소프트가 해킹을 당해 고객사 회원 개인정보 약 237만 건이 유출됐다고 신고한 것으로 파악됐다. 사진은 13일 서울 구로구 맑은소프트 사무실 모습.
유출 피해 기관은 국민권익위원회와 국방부, 한국교육시설안전원, 기아 노조 등 20여 곳으로 확인됐다. 유출된 정보에는 이름과 연락처 외에도 연계정보(CI)와 중복가입확인정보(DI) 등 본인확인 관련 정보가 포함된 것으로 알려졌다. 2026.10.13. [email protected]
롯데그룹 계열 쿠폰몰 기프티엘에서도 환불 처리용 별도 서비스가 해킹돼 고객 1만8359명의 이름과 연락처, 환불 계좌번호가 유출됐다.
앞서 지난달에는 기아 노동조합의 온라인 교육 시스템을 관리하던 외주업체 맑은소프트가 해킹돼 광명공장 노조원 약 5000명의 정보가 흘러나갔다.
현대차 관계자는 "노조가 검수 절차를 밟지 않고 외부 솔루션과 연결하면서 직원들의 개인정보를 넘겼고, 그 업체가 뚫렸다"고 전했다.
주요 기업들은 보안 투자를 꾸준히 늘려 왔다. 한국인터넷진흥원(KISA) 정보보호 공시에 따르면 삼성전자는 지난해 정보보호에 전년보다 18.5% 늘어난 4121억원을, 현대차는 79억원 늘어난 446억원을 집행했다.
하지만 협력사 보안은 본사 투자만으로 해결하기 어렵다는 평가다.
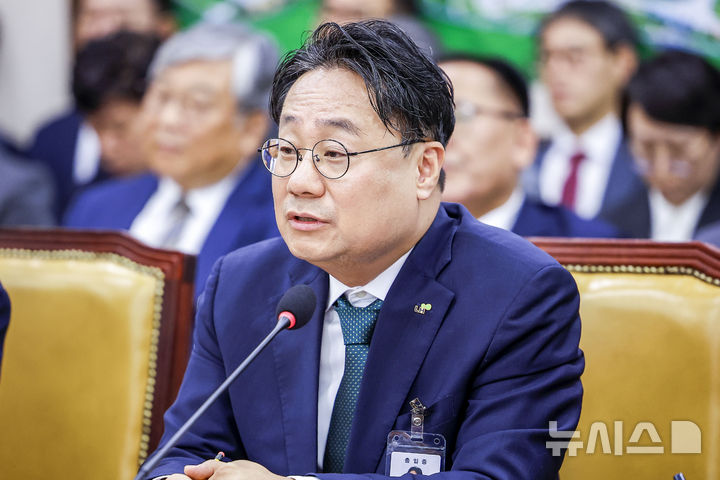
진은숙 현대차·기아 ICT담당 사장은 지난 21일 현대차그룹 AI 행사에서 "1차 협력사에서 보안 사고가 나면 라인이 선다"며 "우리만 시속 200㎞로 달려도 협력사가 시속 100㎞에 머물러 있으면 소용이 없다"고 우려했다.
업무를 맡긴 기업의 관리 책임을 강화해야 한다는 목소리도 높아지고 있다.
개인정보보호법은 업무를 위탁한 기업에 수탁자를 교육하고 감독할 의무를 지우고 있다. 계약 단계부터 보안 요건을 명시하고 정기 점검 결과를 재계약에 반영해야 한다는 지적이다.
내부 통제도 시급한 과제다. 기아 노조 사례처럼 개별 부서가 임의로 외부 서비스를 연결하지 못하도록 사내 보안 검수를 의무화해야 한다는 제언이 나온다.
보안 인력과 예산이 부족한 중소 협력사에 대한 체계적 지원도 요구된다. 정부와 대기업이 보안 컨설팅이나 솔루션 비용을 지원해 협력사의 전반적인 보안 수준을 끌어올려야 한다는 이유에서다.
실제로 현대차는 자체 개발한 보안 모듈의 소스코드를 공개해 협력업체가 추가 부담 없이 보안 환경을 갖출 수 있도록 지원하고 있다. 올해 첫 모듈을 선보였으며 적용 대상을 계속 늘려갈 방침이다.
KISA는 외부 협력용 계정에는 최소한의 권한만 부여하고, 작업이 끝나는 즉시 이를 회수하는 등 엄격한 계정 관리 체계가 병행돼야 한다고 당부했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지