외교부 "1호기 명단, 외교부 양식과 유사하지만 공문 형식은 아냐…행사 준비 과정서 유출 추측"
등록 2026.11.03 17:21:50수정 2026.11.03 18:12:23


"유출 주요 경로 보안점검…메일시스템 비정상 접근 확인 못해"
"외교부 문서라고 단정하긴 힘들어…해킹 유출은 아닌 것으로 추측"
대통령 내외 여권 재발급은 완료…경찰에 수사 의뢰·개보위에 신고도
[서울=뉴시스]외교부 자료사진. 2025.06.26
[서울=뉴시스] 유자비 기자 = 외교부는 대통령 순방단 개인정보 유출 사건과 관련, 자체 긴급 보안 점검 결과 메일시스템에서 비정상적인 접근 흔적은 발견하지 못했다고 3일 밝혔다. 온라인에 노출된 파일은 외교부 자체 생산 문서로 추정되는 가운데 해킹보다는 '유출'에 무게를 두고 조사가 진행되고 있다.
외교부 당국자는 이날 기자들과 만나 "전날 사건 인지 후 우선적으로 자료가 유출될 수 있는 주요 경로인 메일시스템 등에 대한 긴급 보안 점검을 실시했다"라며 "밤사이 점검한 결과 메일시스템에선 비정상 접근을 확인하지 못했다"라고 말했다.
이어 "시스템 해킹에 의한 유출이 아니라 행사 준비 과정에서 유출됐지 않을까 추측됐다"라고 설명했다.
또 다른 외교부 당국자는 해당 문서 양식이 외교부에서 작성한 양식과 유사하다고 밝혔다. 다만 공문 형식은 아니라며 이 당국자는 "수사가 진행되고 있어 단정적으로 외교부 문서라고 말하기는 힘들다"라고 했다.
외교부는 대통령 해외 순방의 실무를 담당하는 의전장실에서 공군 1호기 탑승자 명단을 관리하고 있다고 밝혔다.
이 당국자는 "행사를 담당하는 보안 접근 권한을 가진 직원들만 볼 수 있다"라면서 다만 해당 문서가 어느 기관까지 공유되는지는 구체적으로 밝히지 않았다.
외교부에서 악성코드 분석 사이트 '바이러스토탈'에 자료를 올려 검사하는 절차가 공식적으로 있는지에 대해선 이 당국자는 "그런 것은 없다"라고 밝혔다.
이 당국자는 "보통은 첨부파일 등을 보낼 때 공문서와 첨부해 보안 절차가 진행되도록 하는 것으로 안다"라며 "외교부든 어디든 유출 가능성을 열어놓고 조사가 진행되고 있다"라고 말했다.
외교부는 전날 제보를 통해 사건을 인지했으며 인지 즉시 경찰청에도 수사를 의뢰했다고 설명했다.
외교부는 자체적으로 정보기관의 협조를 받아 의전장실, 순방 대상 재외공관 등을 상대로 PC 점검, 구두 조사 등을 진행 중이며 경찰 수사도 이뤄지고 있다. 외교부는 개인정보보호위원회에도 신고를 완료했다.
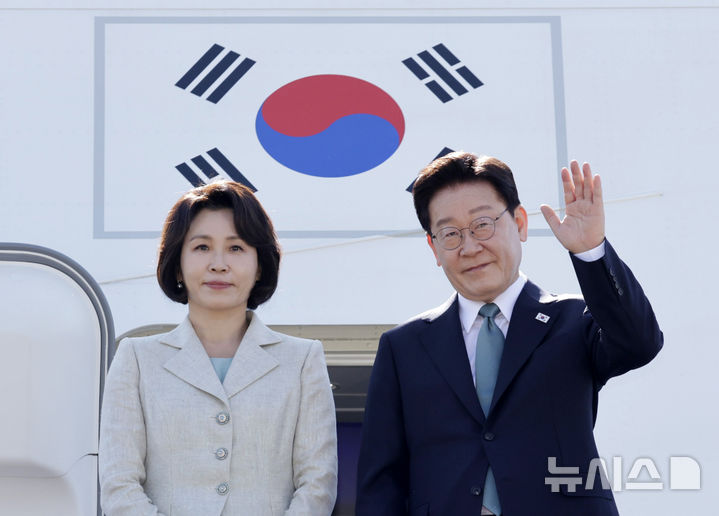
또 외교부는 개인정보가 유출된 인사에 대한 여권 재발급 조치를 시행 중인 가운데, 이재명 대통령 내외의 여권 재발급은 완료됐다고 밝혔다.
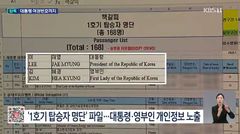
지난 6월 2일 유료 악성코드 검사 사이트인 '바이러스토탈'(VirusTotal)에 '탑승객 명단(대한민국-벨기에)'이라는 이름의 파일이 게시됐다.
해당 파일에는 이 대통령 부부와 정부 고위급 인사, 대통령경호처 경호원, 청와대 출입기자 등 168명의 이름과 소속·직책, 생년월일, 여권번호, 여권 발급·만료일 등이 담긴 것으로 알려졌다.
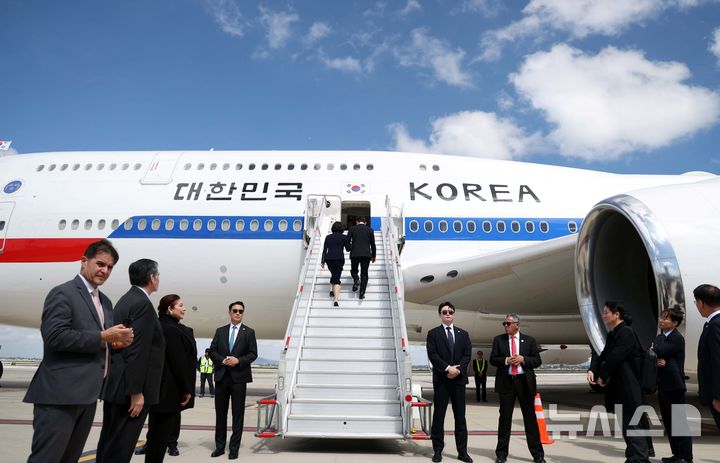
이 파일은 지난 6월 이 대통령의 유럽 순방 당시 공군 1호기 탑승자 정보가 담긴 것으로, 약 5개월 간 온라인에 노출된 것으로 전해졌다. 현재는 열람이 차단된 상태다.
◎공감언론 뉴시스 [email protected]