

PHP 취약점 비상…GS네오텍, 취약 서버 미리 찾는다
등록 2026.11.19 11:11:12


PHP 고위험 취약점 대응 '시큐리티 렌즈' 방어 체계 제시
클라우드 방치 서버가 표적…외부 노출·권한 따져 조치 우선순위 제시
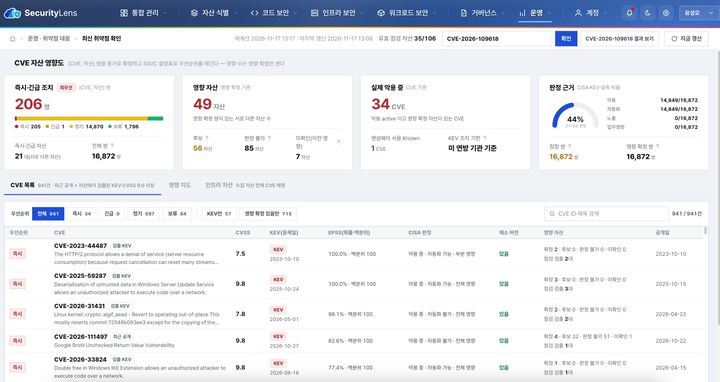
[서울=뉴시스]오동현 기자 = GS네오텍이 웹 개발 언어 PHP에서 잇달아 발견된 고위험 취약점에 대응해, 영향을 받는 클라우드 서버를 미리 찾아내는 보안 체계를 내놨다.
GS네오텍은 자사 클라우드 보안 통합 플랫폼 '시큐리티 렌즈'를 활용한 선제적 클라우드 방어 체계를 19일 제시했다.
GS네오텍에 따르면 최근 PHP에서 '피에이치피투셸(PHP2Shell·CVE-2026-109618, CVE-2026-109619)'로 이름 붙은 원격 코드 실행 취약점 2건이 공개됐다. 인증 없이 악성 코드를 실행할 수 있는 취약점으로, 실제 공격 시도도 확인됐다. 회사는 PHP가 전 세계 웹사이트의 70% 이상에서 쓰인다고 설명했다.
이 취약점은 지난달 20일 세부 내용이 외부에 유출됐고, PHP 보안팀은 다음 날 보안 패치를 배포했다.
클라우드 환경에서는 조직이 파악하지 못한 채 방치된 구형 서버나 관리 도구가 주요 공격 대상이 된다. 이런 서버가 다른 서비스에 접근할 수 있는 권한(IAM)을 갖고 있으면, 서버 한 대가 뚫려도 연결된 클라우드 데이터와 시스템 전체로 피해가 번질 수 있다.
GS네오텍은 고위험 취약점이 공개됐을 때 대응 속도를 좌우하는 것은 평소 자산 정보를 한곳에 모아두는 일이라고 강조했다. 시큐리티 렌즈는 연동된 서버의 소프트웨어 패키지와 버전 정보를 상시 수집한다. 새 취약점이 공개되면 이 정보와 영향받는 제품·버전을 곧바로 대조해 위험에 노출된 서버를 찾아낸다. 운영체제 배포판의 보안 공지를 바탕으로 이미 보안 패치가 적용됐는지도 따져 정확도를 높였다.
보안 담당자는 찾아낸 취약 서버가 외부에 노출돼 있는지, 어떤 클라우드 권한을 갖고 있는지, 중요 데이터와 연결돼 있는지를 한 화면에서 보고 패치 우선순위를 정할 수 있다. 실시간 탐지 기능을 켜면 웹서버에서 명령어 실행(셸) 같은 이상 행위가 생길 때 바로 경보를 받는다.
서정인 GS네오텍 IT사업본부장은 "이번 PHP 취약점 사례처럼 특정 언어에 국한되지 않고 신규 취약점이 발표될 때마다 기업 내 어떤 자산이 영향받는지 즉각 파악하는 역량이 중요해지고 있다"며 "취약점 공개 전에 자산과 버전을 상시 식별하고, 공개 직후 영향 범위를 빠르게 좁혀 검증과 패치로 이어가는 체계가 클라우드 사전 방어의 출발점"이라고 말했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지