

"비번 끝 숫자만 바꾸면 뚫린다"…금융 AI 해킹 '2차 피해' 막으려면[긴급진단-AI해킹 포비아③]
등록 2026.10.05 10:07:30수정 2026.10.05 22:35:57


"내 계좌 괜찮을까" 시중은행·2금융권 연쇄 유출에 소비자 불안감 급증
이메일 계정 비밀번호 별도 관리 필수…기존 비번에 숫자만 추가하는 방식 위험
휴대폰 등 추가인증 활성화 필수…자동 로그인 기능은 가급적 자제해야
[서울=뉴시스] 인터넷 보안 시스템. 기사의 이해를 돕기 위한 이미지. (사진=유토이미지) 2026.08.07. [email protected] *재판매 및 DB 금지
[서울=뉴시스]박은비 윤정민 기자 = 연쇄 도미노처럼 터진 금융권 사이버 침해 사고로 개인정보가 빠져나갔다. 유출된 정보를 악용한 계정 탈취와 피싱 등 2차 피해 우려가 커지고 있다.
보안 전문가들은 휴대폰 문자, 이메일 계정을 이용한 2차 인증을 켜고, 본인 확인에 자주 쓰이는 이메일 계정 비밀번호부터 재설정해야 한다고 당부했다.
5일 보안업계에 따르면 개인정보가 연달아 유출되면 해커는 유출된 ID와 비밀번호를 다른 서비스에 무작위로 대입하는 '크리덴셜 스터핑' 공격을 시도할 가능성이 높다. 이름과 전화번호 등을 악용해 기업과 기관을 사칭하는 피싱·스미싱 문자를 보내는 사례도 늘어난다.
실제로 앞서 3954만 개 계정 정보가 유출된 티빙 사고의 경우 보상을 미끼로 한 피싱 사기가 두 달 넘게 기승을 부렸다. 티빙 측은 고객센터를 사칭하는 사기 시도가 끊이지 않는다며 이용자 주의를 거듭 당부하기도 했다.
"비번 끝자리만 바꾸면 위험…이메일 비번부터 별도 관리해야"
우선 여러 사이트에서 같은 비밀번호를 쓰면 한 곳이 뚫릴 때 다른 계정까지 줄줄이 털리기 십상이다. 사이트마다 다른 비밀번호를 설정해야 한다. 기존 비밀번호 뒤에 숫자나 특수문자만 살짝 바꾸는 방식도 해커의 탐색 표적이 되기 쉽다.
특히 이메일 계정은 다른 플랫폼의 비밀번호를 찾거나 본인 확인을 할 때 핵심으로 쓰인다. 이메일만큼은 반드시 별도의 비밀번호로 관리해야 한다. 정보 유출 통보를 받았다면 해당 사이트뿐 아니라 같은 비밀번호를 써온 다른 서비스의 비밀번호도 전부 다르게 바꿔야 한다.
추가 인증 활성화 필수…자동 로그인 기능 정리해야
하지만 인증 앱이나 일회용 비밀번호(OTP) 등 다중 인증을 설정하면 비밀번호가 노출되더라도 계정 탈취 위험을 크게 낮출 수 있다.
이상근 고려대 정보보호대학원 교수는 "여러 공격을 분석해보면 아이디, 비밀번호가 유출됐더라도 2차 인증을 거치는 과정 때문에 로그인이 불가능하다"며 "또 (해당 서비스) 보안 체계가 잘 갖춰져 있다면 공격자가 여러 번 로그인 시도를 하는 그 자체로 차단이 된다"고 말했다.
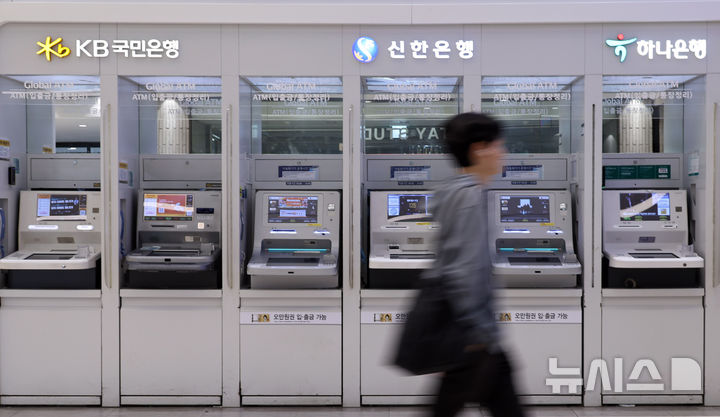
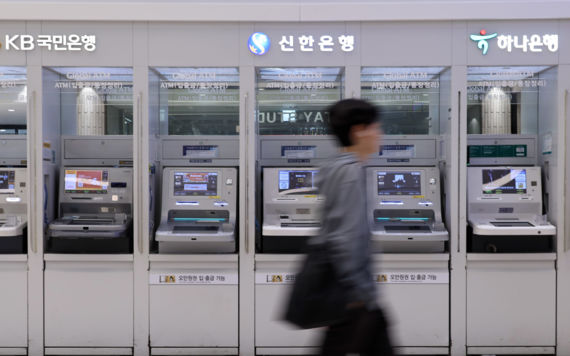
[서울=뉴시스] 최진석 기자 = 시중은행에 이어 저축은행과 캐피탈사 등 제2금융권까지 해킹 사고가 잇따른 4일 서초구 서울고속버스터미널에 신한·KB국민·하나은행의 현금 자동 입출금기(ATM) 코너가 보이고 있다. 2026.10.04. [email protected]
로그인 알림 기능을 켜두는 것도 방법이다. 낯선 기기에서 접속하거나 요청하지 않은 비밀번호 변경 알림이 왔을 때 즉시 대응할 수 있다. 이때 문자나 이메일에 들어 있는 링크를 누르지 말고, 공식 앱이나 홈페이지에 직접 접속해 상태를 확인해야 한다.
필요하다면 '모든 기기에서 로그아웃'을 실행하고, 계정 복구용 이메일과 전화번호가 임의로 바뀌지 않았는지 점검해야 한다.
악성코드는 브라우저에 저장된 비밀번호나 자동 로그인 정보를 빼돌릴 수 있다. 공용 PC가 아닌 개인 기기에서도 쓰지 않는 자동 로그인 설정을 정리하고, 운영체제(OS)와 백신 프로그램을 최신 상태로 업데이트해야 한다.
양하영 안랩 ASEC 실장은 "개인정보가 유출된 후에는 공격자가 이를 활용해 2차 공격을 시도한다"며 "일상에서 실천할 수 있는 기본 보안 수칙만 지켜도 계정 탈취 위험을 대폭 줄일 수 있다"고 당부했다.
◎공감언론 뉴시스 [email protected], [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지