

中 보안기업, 韓 금융권 해킹에 악용된 AI '아르텍스' 상용화
등록 2026.10.16 11:38:00수정 2026.10.16 12:10:24


中 스렛북, '아르텍스 프로' 등 담은 '레드에이전츠.ai' 공개
공안부 출신 창업자 "아르텍스 개발자는 자사 엔지니어"
여러 AI로 취약점 탐색…허용 범위 통제·데이터 삭제 지원
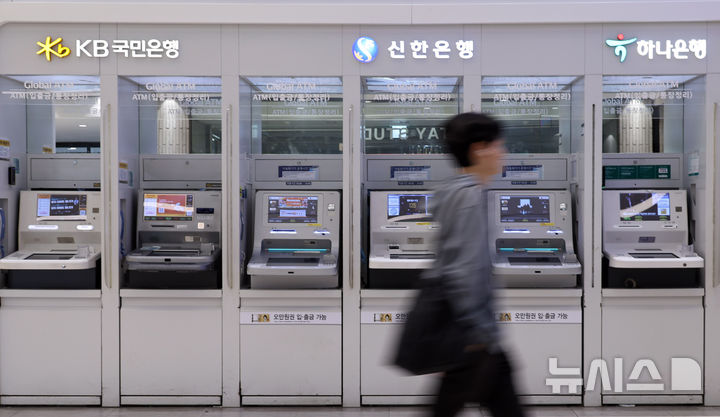
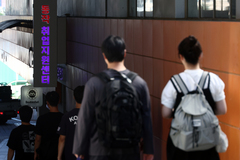
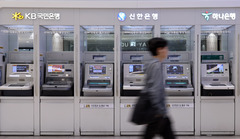
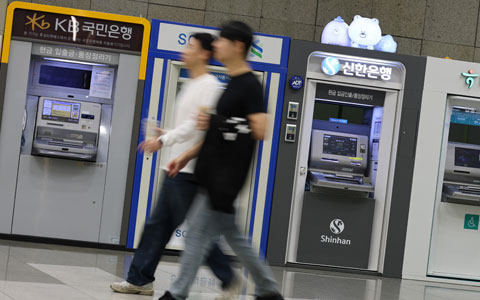
[서울=뉴시스] 최진석 기자 = 시중은행에 이어 저축은행과 캐피탈사 등 제2금융권까지 해킹 사고가 잇따르고 있는 4일 서초구 서울고속버스터미널에 개인정보가 유출된 신한·KB국민·하나 은행의 현금 자동 입출금기(ATM) 코너가 보이고 있다. 최근 주요 금융회사들을 대상으로 인공지능(AI) 에이전트를 활용한 신종 사이버 공격과 고객 정보 유출 사고가 이어지며 신한은행에서는 최근 고객 약 2만5000명의 개인·신용정보가, KB국민은행에서도 외부 보안 침해로 고객 119명의 개인신용정보가, 하나은행에서도 외부 해킹 세력이 영업지원시스템(ODS)에 접근하면서 고객 89명의 개인정보가 유출됐다. 2026.10.04. [email protected]
[서울=뉴시스]윤정민 기자 = 국내 금융권 연쇄 해킹에 악용된 것으로 지목된 인공지능(AI) 도구 '아르텍스(ARTEX)'가 기업 보안 점검용 상용 버전으로 돌아왔다. 해당 플랫폼을 출시한 보안기업은 아르텍스 개발자가 자사 엔지니어였다고 밝히고 보안 통제를 강화한 새 버전을 여러 AI 침투시험 도구와 함께 제공할 것이라고 말했다.
16일 중국 보안기업 스렛북에 따르면 이 회사는 아르텍스 상용 버전 '아르텍스 프로' 등을 통합한 클라우드 기반 AI 침투시험 플랫폼 '레드에이전츠.ai'를 공개하고 사전 이용 신청을 받고 있다.
스렛북은 쉐 펑이 2015년 설립한 중국 사이버 보안기업으로 위협정보를 활용한 사이버 공격 탐지·대응 제품과 서비스를 제공한다.
쉐 펑 스렛북 창업자 겸 최고경영자(CEO)는 중국 공안부 제3연구소(정보·네트워크 보안 기술 연구 국책 연구소) 출신으로 마이크로소프트 중국 인터넷 보안 전략 총괄과 아마존 중국 최고정보보호책임자(CISO)를 지낸 바 있다.
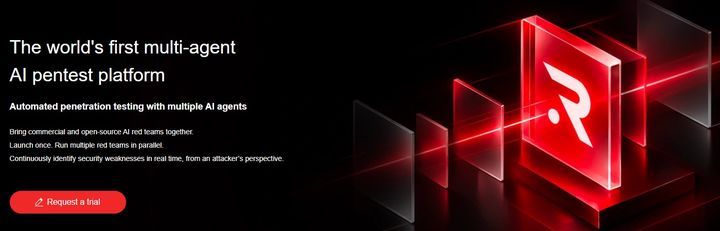
[서울=뉴시스] 16일 중국 보안기업 스렛북에 따르면 이 회사는 아르텍스 상용 버전 '아르텍스 프로' 등을 통합한 클라우드 기반 AI 침투시험 플랫폼 '레드에이전츠.ai'를 공개하고 사전 이용 신청을 받고 있다. 2026.10.16. (사진=레드에이전츠 홈페이지 캡처) *재판매 및 DB 금지
레드에이전츠는 여러 AI 에이전트를 같은 대상에 투입해 서로 다른 경로로 취약점을 찾도록 한다. 이용자는 에이전트 하나를 선택하거나 여러 개를 조합할 수 있다. 플랫폼에는 아르텍스 프로 외에도 '옌쉰', '사이버·옌지', '사이버스트라이크AI' 기업용 버전 등이 포함됐다.
이 중 아르텍스는 AI 모델과 연결해 정찰부터 취약점 탐색·침투 시도 등을 수행하는 도구다. 최근 국내 금융권 연쇄 침해사고에서 사용 흔적이 확인되면서 주목받았다.
펑 CEO는 이날 링크드인을 통해 '아르텍스'가 자사 위협 탐지 엔지니어의 개인 프로젝트로 시작됐다고 밝혔다. 그는 한국 은행 공격에 악용된 사건 이후 개발자가 추가 악용을 막기 위해 해당 깃허브 저장소를 비공개로 바꿨으며 현재 레드에이전츠 개발을 이끌고 있다고 설명했다.
스렛북은 기존 공개 버전의 경우 보안 통제 장치가 부족하다며 시험 환경에서만 신중하게 사용할 것을 권고했다. 반면 새 상용 버전은 자율적으로 취약점을 찾는 기능에 실행 과정 통제와 결과 추적 기능을 강화했다고 설명했다.
플랫폼 차원의 악용 방지와 데이터 보호 기능도 제시했다. 이용자가 점검을 허용한 대상을 목록으로 지정하면 해당 범위 안에서만 작동하도록 하고, 모든 시험 데이터를 스렛북 환경에 보관해 제3자 에이전트로 전달하지 않는다고 밝혔다. 시험 데이터를 완전히 삭제할 수 있는 '데이터 무보관(ZDR)' 기능도 지원한다.
스렛북은 여러 에이전트를 함께 사용하는 이유로 탐지 범위 차이를 들었다. 사람이 수행하는 침투시험에서도 팀마다 접근 방식과 발견하는 취약점이 다르듯 AI 역시 하나의 도구만으로 모든 문제를 찾기 어렵다는 설명이다. 각 에이전트가 발견한 취약점과 시험 기록은 한 화면에서 확인할 수 있도록 했다.
이번 공개는 AI 침투 기술을 공격자보다 먼저 활용해 취약점을 찾는 기업용 보안 사업으로 확장하려는 움직임으로 풀이된다. 스렛북은 앞서 지난달 30일 AI 침투시험 플랫폼 '사이버스트라이크AI' 인수를 발표하며 권한 통제와 전체 실행 기록을 갖춘 기업용 버전 개발 계획을 밝힌 바 있다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지