

이스트시큐리티, 공익 AI 보안 연합 '프로젝트 캐노피' 합류
등록 2026.11.09 09:05:12


검증된 취약점·패치 정보 공유받아 위험 점검
실제 공격에 악용될 가능성 분석해 탐지에 활용

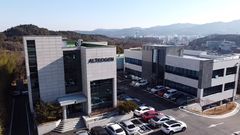
[서울=뉴시스] 이스트시큐리티 CI (사진=이스트시큐리티 제공) *재판매 및 DB 금지
[서울=뉴시스]윤정민 기자 = 이스트시큐리티가 인공지능(AI)으로 소프트웨어 취약점을 찾는 공익 보안 연합에 합류했다. 공유받은 취약점 정보와 기존 위협 분석 자료를 대조해 어떤 공격에 악용될 수 있는지 분석하고 그 결과를 자사 보안 제품의 탐지 기준에 반영할 계획이다.
이스트소프트 보안 자회사 이스트시큐리티는 공익 AI 보안 연합 '프로젝트 캐노피'에 방어 협력사(디펜딩 파트너)로 합류했다고 9일 밝혔다.
비영리 사단법인 프로젝트 플라즈마가 운영하는 프로젝트 캐노피는 보안 인력과 자원이 부족한 공익 인프라와 오픈소스 소프트웨어를 중점적으로 점검한다. 디펜딩 파트너로 금융결제원, 삼성SDS, SK AX, LG전자, 현대차·기아그룹, 경찰수사연수원 등이 참여하고 있다.
프로젝트 캐노피는 지난 7월 공공기관이 정보시스템을 개발할 때 쓰는 전자정부 표준프레임워크에서 구조적 결함과 보안 취약점을 합쳐 990건을 찾았다고 발표했다.
디펜딩 파트너는 프로젝트 캐노피 연구팀이 검증한 취약점과 이를 고치는 패치 정보를 받아 자사 시스템이 영향을 받는지 점검할 수 있다. 점검이 필요한 오픈소스 등 소프트웨어를 연구팀에 분석 대상으로 제안할 수도 있다.
이스트시큐리티는 시큐리티대응센터(ESRC)가 축적한 악성코드 분석 결과 등 위협 정보와 새 취약점 정보를 대조할 방침이다. 취약점을 악용하는 공격의 특징을 파악해 PC 등 단말에서 이상 행위를 탐지하는 '알약 에이전틱 EDR' 등 보안 제품의 탐지·대응 기술 개선에 활용한다. 외부에 공유할 수 있는 취약점 정보와 대응 지침도 제공할 계획이다.
정상원 이스트시큐리티 대표는 "이번 협력의 핵심은 AI가 발견한 취약점 정보를 실제 사이버 공격을 막는 방어 기술로 연결하는 데 있다"고 말했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지