"해킹 취약점 다 막는 건 환상"…침투 후 29분이 골든타임
등록 2026.11.05 17:30:51수정 2026.11.05 17:50:24


김진국 플레인비트 대표, 5일 개인정보위 '기술포럼'서 차세대 보안 전략 발표
최초 침투 후 내부 이동까지 29분 불과…"탐지 넘어 계정 잠금 등 해커 발 빠르게 묶어야"
"지속 투자 유도 위해 사이버보험 정책 활용해야" 제언
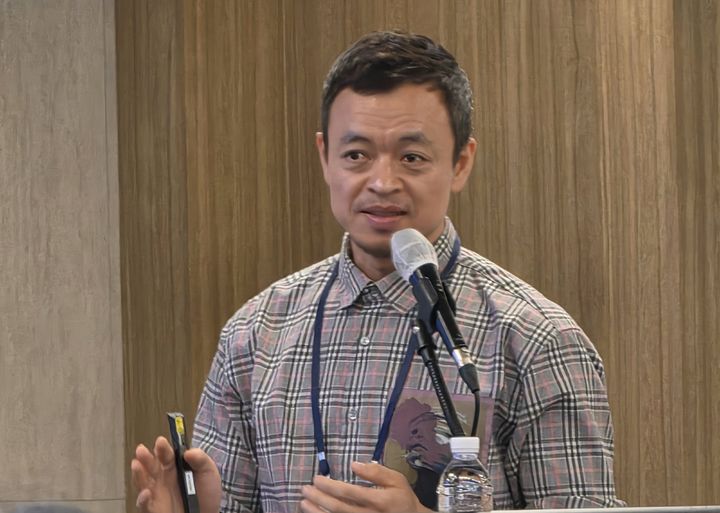
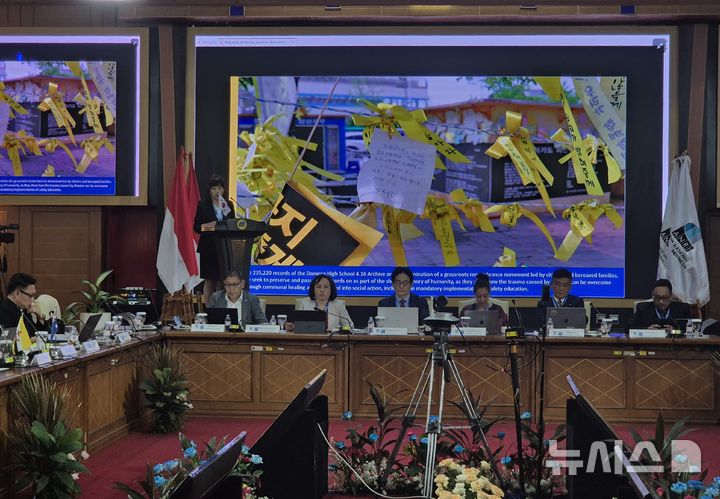
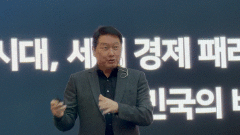
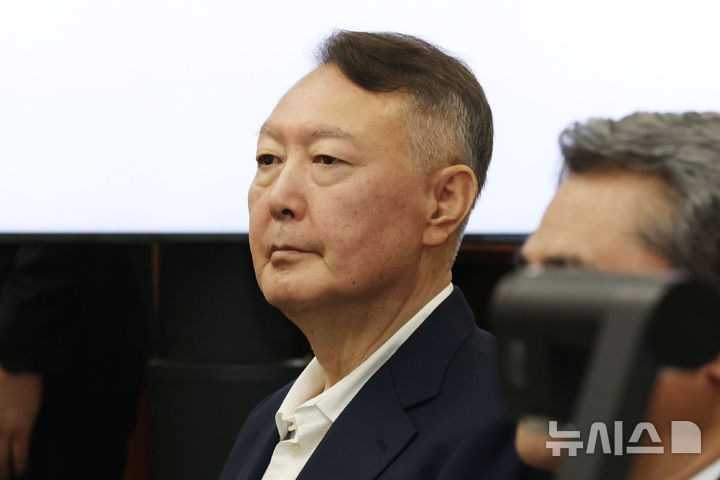
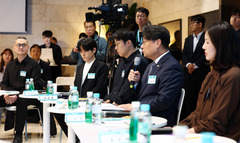
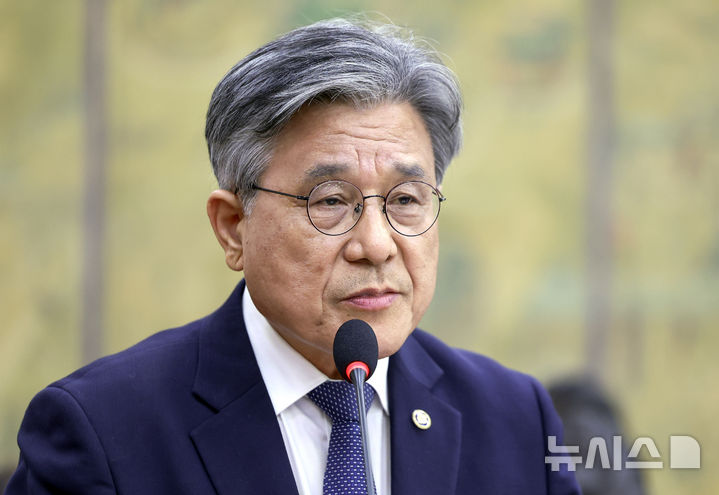
[서울=뉴시스] 박은비 기자 = 김진국 플레인비트 대표가 5일 오후 개인정보보호위원회가 주최한 '제4기 개인정보 기술포럼' 공개토론회에서 발표하고 있다. 2026.11.05. [email protected] *재판매 및 DB 금지
[서울=뉴시스]박은비 기자 = 최근 개인정보 유출 사고가 빗발치는 가운데 사이버 공격을 전부 다 막겠다고 접근하면 실패할 수 밖에 없고 확산 억제에 집중해야 한다는 전문가 진단이 나왔다.
김진국 플레인비트 대표는 5일 오후 개인정보보호위원회가 주최한 '제4기 개인정보 기술포럼' 공개토론회에서 발제자로 나와 "최근 AI를 활용한 사이버 공격이 활성화되면서 받는 질문 대부분이 취약점 패치를 어떻게 해야 하냐에 집중돼 있다"며 이같이 밝혔다.
하지만 모든 취약점을 제거하는 건 현실적으로 불가능하다. 공개된 취약점 중 실제 악용이 관측된 비율도 6.4%에 불과하다는 게 김 대표 설명이다.
김 대표는 "알려진 취약점에 대해 다 대처할 수 있으면 모르겠는데 현실적으로 어렵고, 패치 자체가 안 되는 경우도 많다"며 "취약점만 패치하려고 들면서 모든 침해 사고가 취약점 때문에 발생하는 것처럼 생각하는 건 위험하다"고 지적했다.
"빠른 공격만 방어할 게 아냐"…최초 침투 후 29분 내 확산 방지 관건
김 대표가 생각하는 보안의 우선순위는 침투가 발생했을 때 그 문제가 더 이상 번지지 않게 하는 조치다.
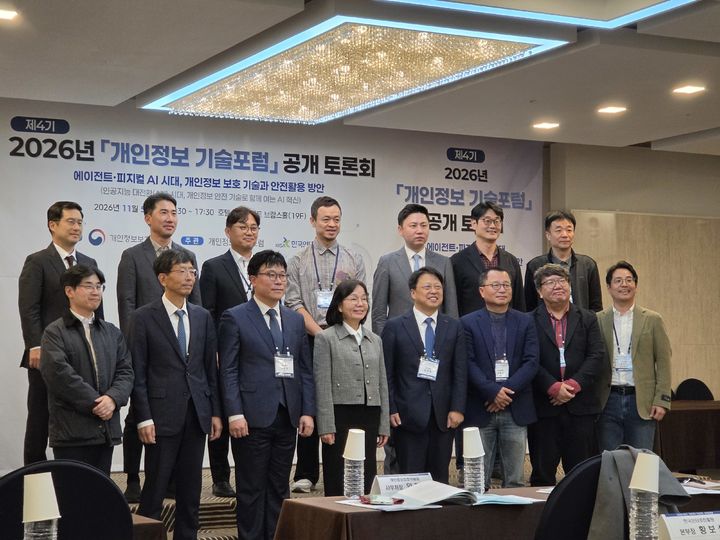
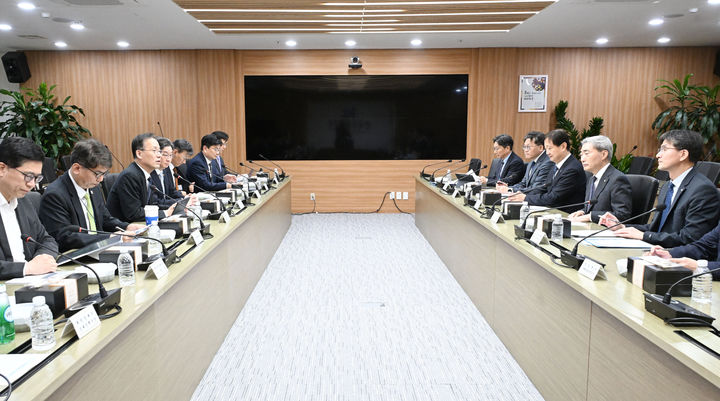
[서울=뉴시스] 박은비 기자 = 5일 오후 개인정보보호위원회가 주최한 '제4기 개인정보 기술포럼' 공개토론회에서 참석자들이 기념 촬영하고 있다. 2026.11.05. [email protected] *재판매 및 DB 금지
크라우드스트라이크가 지난해 관측한 결과, 공격자들이 피해 기업에 최초 접근 이후 내부 시스템으로 이동하기까지 걸린 시간은 평균 29분에 불과하다. 이를 '브레이크아웃 타임'이라고 한다. 지난 2021년까지만 해도 98분 가량이었던 브레이크아웃 타임은 29분으로 급감했다.
김 대표는 기존 방어 전략이 공격자를 탐지하는 방향이었다면, 앞으로는 공격자 행동을 제한하는 방향으로 가야 한다고 보고 있다. 탐지가 아무리 빨라도 차단이 늦으면 공격자는 계속 움직일 수 밖에 없어서다.
김 대표는 "이상 징후가 보이면 세션과 토큰을 지우고 단말기 격리, 계정 잠금을 사전 승인된 절차로 즉시 실행해야 한다"며 "사고 발생 시 증거를 훼손 없이 확보하는 자동화 시스템과 사고 대응 훈련을 사전에 갖춰야 한다"고 당부했다.
지속적인 보안 투자 유도하려면…"사이버보험 적극 활용해야"
그는 "보안 투자의 효과는 보안 사고가 발생해야 입증되기 때문에 지속적인 투자가 잘 안 이뤄진다"며 "이를 유도할 수 있는 정책이 사이버보험이라고 생각한다. 일정 수준 이상의 보안을 갖춰야 보험에 가입할 수 있고, 위험 정량화도 가능하다"고 언급했다.
김 대표는 "보험이 모든 걸 해결해주지는 않지만 대응이라는 측면에서 보안을 생각해보게 만들 수 있다"며 "그렇지 않으면 실패할 수 밖에 없는 환경에 처해있다"고 덧붙였다.
송경희 개인정보위 위원장은 이날 "AI와 관련 개인정보 보호 측면에서 볼 때 도전적인 측면이 많이 있고, 자율적인 판단과 행동 과정에서 예상하지 못한 방식이 굉장히 커지고 있다"며 "요즘 유출 사고가 더욱 더 많이 일어나고 있어 경각심을 가지고 있다"고 말했다.
송 위원장은 이어 "개인정보 보호에 대한 국민적 관심과 우려가 같이 커지는 상황에서 AI 기술 발전에 따른 새로운 위험이 무엇인지 빨리 파악을 하면서 선제적으로 대응할 필요가 있다"며 "AI 기술 혁신과 개인정보 보호와의 조화가 매우 중요한데, 어떻게 효율적으로 접근할지 기술·제도적으로 고민하면서 산업·학계 의견을 충분히 수렴하겠다"고 강조했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지