

MS "中 해커, 한국 금융기관 공격한 아르텍스로 전 세계 수백곳 공격"
등록 2026.10.22 12:28:26


해커 스톰-0940, 9월부터 아르텍스로 공격 자동화
MS "AI 에이전트, 공격 규모 기하급수적으로 확대"
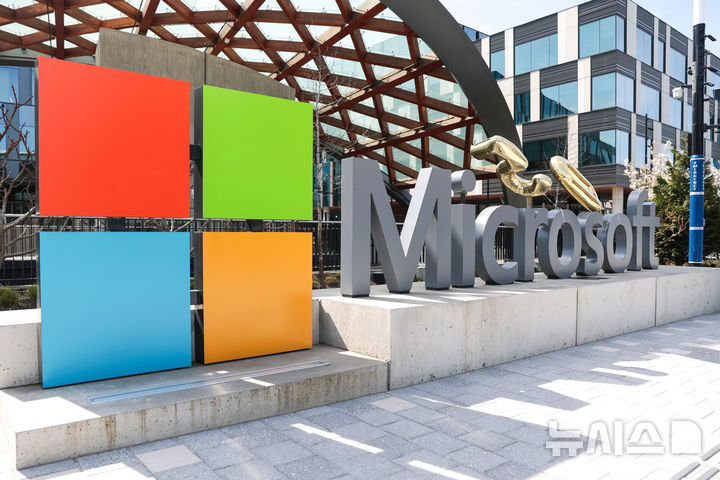
[레드먼드=AP/뉴시스] 2025년 4월4일(현지시간) 미국 워싱턴주 레드먼드에 있는 마이크로소프트 본사에 회사 간판과 로고가 설치돼 있는 모습. 2025.04.04.
[서울=뉴시스]고재은 기자 = 중국과 연계된 해킹 조직이 한국 금융기관 해킹에 사용된 것으로 알려진 인공지능(AI) 기반 침투 도구 '아르텍스(ARTEX)'를 활용해 전 세계 수백 개 기관을 공격했다고 21일(현지 시간) 마이크로소프트(MS)가 밝혔다.
주요 외신에 따르면 MS는 이날 공식 홈페이지를 통해 "중국 국가와 연계된 해킹 조직 '스톰(storm)-0940'이 9월부터 아르텍스를 사용해 전 세계 다양한 산업 분야의 수백 개 조직을 겨냥한 공격을 자동화했다"고 전했다.
스톰-0940은 2021년부터 활동한 중국 정부 연계 해커들이다. 과거 비밀번호를 알아내기 위해 무차별 대입하거나, 인터넷에 노출된 애플리케이션의 취약점 등을 악용해 공격 대상의 내부 시스템에 침투해 온 것으로 알려졌다.
MS는 미국 IT 서비스 업체 커넥트와이즈의 클라우드 백업 서비스 공격 역시 스톰-0940의 소행으로 판단했다. 해당 서비스가 침해하면서 고객사인 MS365 환경까지 피해를 본 것으로 알려졌다.
아르텍스는 애초 기업이 자사 보안 취약점을 미리 점검하기 위해 개발된 합법적 도구지만, 해커들은 사이버 공격에 악용했다.
MS는 이달 한국 금융 기관을 표적으로 한 개인정보 유출 사고 등에서도 해커들이 아르텍스를 악용했다는 공개 보고가 있었다고 언급했다.
그러면서 "해커들의 공격 대상은 항공우주, 방위, 자동차, 화학, 에너지, 금융, 정부, 법률, 제조, 미디어, 군사, 반도체, 싱크탱크 등 광범위 했다"며 "특히 커넥트와이즈 공급망이 침해되는 동안 해커들은 하위 조직을 대상으로 스캐닝, 정찰, 비밀번호 스프레이 공격 등을 가속화했다"고 진단했다.
아울러 대부분의 공격 시도가 성공적이지 않았으나 단시간 내 여러 조직에서 클라우드 환경에 대한 높은 수준의 관리자 권한을 확보하기도 했다고 평가했다. 이러한 권한은 피해 복구 이후에도 유지될 수 있는 것으로 알려졌다.
MS는 "이번 사례는 해커들이 기존 공격에 AI 에이전트를 통합해 공격 규모를 기하급수적으로 확대할 수 있음을 시사한다"며 "에이전트는 인간과 달라서 24시간 내내 작동하고 여러 공격 경로를 동시에 시도할 수 있다. 공격 속도와 파급력이 극대화될 수 있다는 뜻"이라고 우려했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지