

SGA솔루션즈, PHP 취약점 대응 서버백신·서버보안 '가상패치' 긴급지원
등록 2026.10.28 09:12:03


코드 직접 수정 없어도 보안 규칙·정책으로 방어
신속 대응 필요 기업·기관 한달간 무상 사용 가능
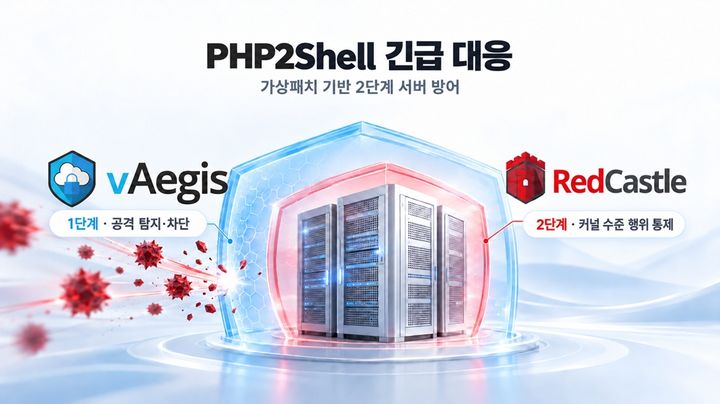
[서울=뉴시스] SGA솔루션즈는 서버백신 'vAegis'와 서버보안 솔루션 'RedCastle'을 기반으로 가상패치 방식의 다층 방어 방안을 제공한다고 28일 밝혔다. (사진=SGA솔루션즈 제공) 2026.10.28. [email protected] *재판매 및 DB 금지
[서울=뉴시스]박은비 기자 = 통합 IT보안 전문기업 SGA솔루션즈가 최근 공개된 프로그래밍 언어 'PHP' 보안 취약점에 대응해 자사 솔루션을 활용한 긴급 대응 지원에 나선다.
SGA솔루션즈는 서버백신 'vAegis'와 서버보안 솔루션 'RedCastle'을 기반으로 가상패치 방식의 다층 방어 방안을 제공한다고 28일 밝혔다.
이번 솔루션은 코드를 직접 수정하지 않아도 보안 규칙과 정책으로 공격을 제한하는 가상패치 방식이라 고객의 신속한 대응을 지원하는 게 특징이다.
PHP 보안 취약점 'PHP투셸(2Shell)'은 웹 서비스에 널리 사용되는 PHP 엔진에서 발견된 고위험 취약점으로 공격자가 인증 없이 원격에서 코드를 실행할 수 있다. 공격이 성공하면 웹셸 설치, 고객정보 유출, 홈페이지 변조, 내부망 침투 등으로 이어질 수 있다.
해외에서는 이미 관련 공격 시도가 보고되고 있으며, 한국인터넷진흥원(KISA)은 PHP 사용 기업에 신속한 보안 업데이트와 대응 조치를 권고한 상태다.
SGA솔루션즈가 제공하는 1단계는 서버백신 vAegis의 호스트 기반 침입방지(Host IPS) 기능에 고객 환경에 맞는 대응 규칙을 적용해 서버로 유입되는 공격 요청을 통제하고, 온프레미스·가상화·클라우드 환경의 서버 워크로드를 보호하는 데 중점을 뒀다.
2단계에서는 서버보안 솔루션 RedCastle이 운영체제 커널 수준에서 웹 프로세스의 행위를 통제한다. 웹 서비스 운영에 불필요한 명령어 실행과 중요 파일·디렉터리 접근을 제한하는 정책을 통해 앞단의 탐지를 우회한 공격이 서버 내부에서 악성 행위를 제한한다.
공격 요청에 대한 대응 규칙과 프로세스 행위 통제를 결합한 다층 방어 구조다. SGA솔루션즈는 고객의 운영체제와 PHP 사용 환경, 서비스 특성 등을 검토해 대응 정책 적용과 설정을 지원한다.
아울러 신속한 대응이 필요한 기업·기관을 대상으로 vAegis와 RedCastle을 한달간 무상 제공한다. 지원을 원하는 곳은 SGA솔루션즈 홈페이지에서 신청하면 된다.
SGA솔루션즈는 이미 보호 솔루션을 도입한 곳도 보안 정책의 적용 상태와 vAegis의 정상 작동·업데이트 여부를 점검해야 한다고 조언했다.
한편 다른 프로그래밍 언어 'Node.js'도 최근 보안 업데이트(22.23.4, 24.22.1, 26.12.1)를 통해 Brotli 디코더 취약점(CVE-2026-111497)을 포함한 다수의 취약점이 수정됐다. SGA솔루션즈는 Node.js 기반 서비스를 운영하는 고객에 대해서도 패치 적용을 우선 안내하고, 서버 내부 행위 통제 정책 적용 범위를 확대할 계획이다.
최영철 SGA솔루션즈 대표는 "패치 적용이 최우선이지만, 즉시 패치를 적용하기 어려운 환경에는 업데이트를 준비하는 동안 공격 노출을 줄일 수 있는 보완책이 필요하다"며 "이번 대응을 계기로 호스트 기반 침입방지와 커널 수준 행위 통제를 결합한 vAegis·RedCastle의 대응 정책을 고객 서버 환경에 맞게 고도화하며, 서버보안 기술 경쟁력을 강화해 나갈 것"이라고 말했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지