민감한 파일, 업무망 안에서 검사한다…샌즈랩, 폐쇄망용 CTX 출시
등록 2026.11.05 16:34:27


공공·금융·국방 겨냥…33억건 학습한 AI 탑재
파일 식별값·IP 주소로 기존 위협 기록 조회
USB·망연계로 위협 정보와 AI 모델 갱신
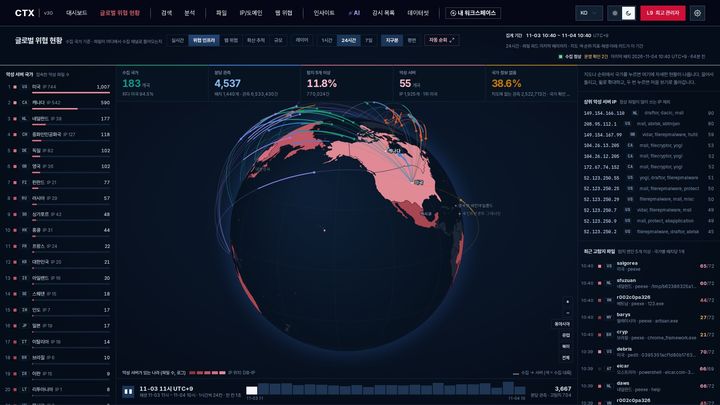
[서울=뉴시스] 샌즈랩은 공공·금융·국방 분야의 망분리 환경을 겨냥한 사이버 위협 인텔리전스(CTI) 제품 '폐쇄망용 CTX'를 출시했다고 5일 밝혔다. 2026.11.05. (사진=샌즈랩 제공) *재판매 및 DB 금지
[서울=뉴시스]윤정민 기자 = 샌즈랩이 의심스러운 파일이나 보안 위협 정보를 외부 서버로 올리지 않고 내부망에서 직접 분석할 수 있는 보안 제품을 새로 내놨다. 보안 담당자는 인터넷과 완전히 잘린 내부 업무망 안에서 파일의 악성 여부를 검사할 수 있다.
샌즈랩은 공공·금융·국방 분야의 망분리 환경을 겨냥한 사이버 위협 인텔리전스(CTI) 제품 '폐쇄망용 CTX'를 출시했다고 5일 밝혔다.
공공기관과 금융·국방 분야에서는 보안 규정에 따라 업무망을 인터넷망과 분리해 운영하는 곳이 많다. 샌즈랩에 따르면 기존 위협 정보 서비스는 웹이나 클라우드로 제공되는 경우가 많아 폐쇄망에서 이용하기 어렵다. 외부 서비스로 의심 파일을 검사하려면 내부망에 있는 파일을 밖으로 옮겨야 한다.
폐쇄망용 CTX는 위협 정보 조회와 파일 분석을 내부망에서 처리한다. 담당자가 파일의 식별값인 해시값이나 웹주소(URL), IP 주소, 도메인을 입력하면 내부 데이터베이스(DB)에서 기존 위협 기록을 찾아볼 수 있다.
추가 분석이 필요한 파일을 등록하면 내부 서버에서 구동하는 인공지능(AI)이 악성 여부와 위험도를 분석하고 파일의 주요 동작을 정리해 보여준다. 분석 결과와 조회 기록도 내부망에 남는다.
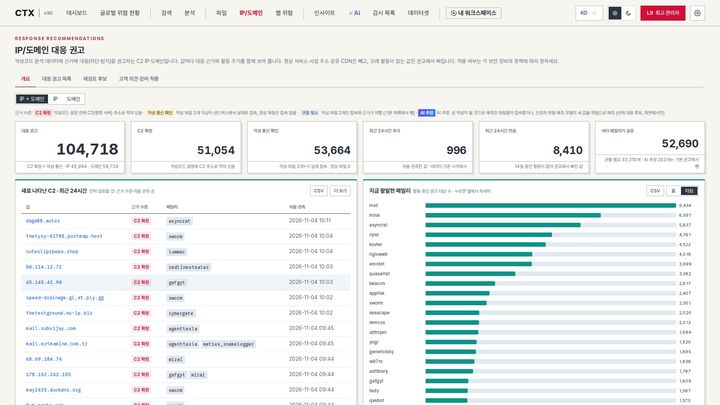
[서울=뉴시스] 샌즈랩은 공공·금융·국방 분야의 망분리 환경을 겨냥한 사이버 위협 인텔리전스(CTI) 제품 '폐쇄망용 CTX'를 출시했다고 5일 밝혔다. 2026.11.05. (사진=샌즈랩 제공) *재판매 및 DB 금지
샌즈랩은 위협 데이터 33억건을 학습한 AI 모델과 33억건 규모의 위협 정보 DB를 기관 내부망에 설치한다고 설명했다.
폐쇄망에서 새로 발견된 위협을 조회하려면 내부 DB도 갱신해야 한다. 샌즈랩은 신규 위협 정보와 AI 모델 업데이트 파일을 하루 또는 한 달 단위로 묶어 제공한다고 밝혔다. 기관은 USB 등 저장매체나 분리된 망 사이에서 자료를 옮기는 망연계 솔루션을 통해 업데이트 파일을 내부망으로 들여올 수 있다.
김기홍 샌즈랩 대표는 "폐쇄망은 위협 인텔리전스가 가장 필요한 곳임과 동시에 최신 위협 정보를 활용하는 데 제약이 있는 곳"이라며 "샌즈랩이 축적한 위협 데이터와 AI 분석 기술을 폐쇄망 내부에서도 동일하게 활용해 최신 위협에 대응할 수 있도록 지원하겠다"고 말했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지