

인터넷진흥원, 민간기업 보안 취약점 5년간 1332건 발견…개선은 '권고' 그쳐
등록 2026.10.14 16:54:37


취약점에 사용자 권한 탈취·결제정보 조작 등 포함돼
통신·금융·의료 등 민간분야도 훈련 참여는 자율에 맡겨
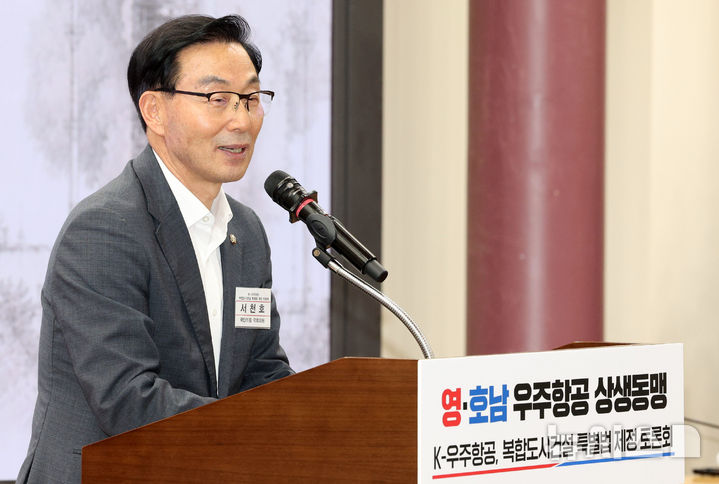
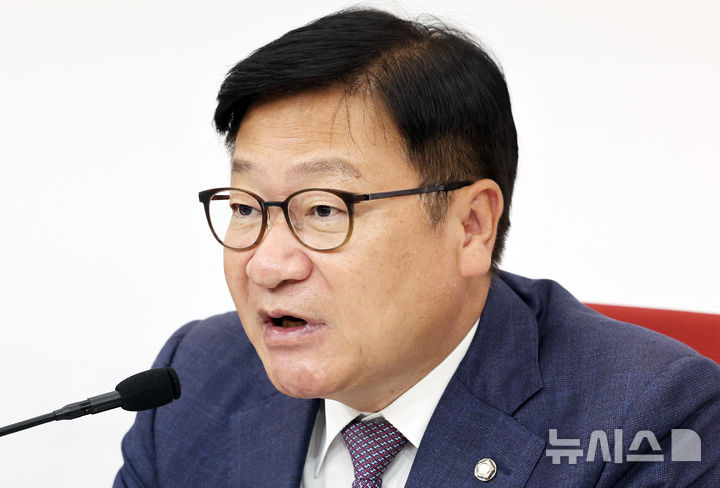
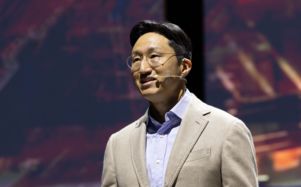
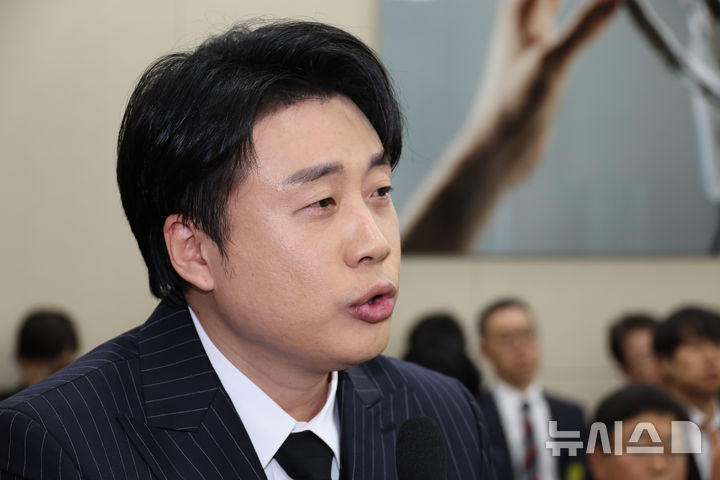
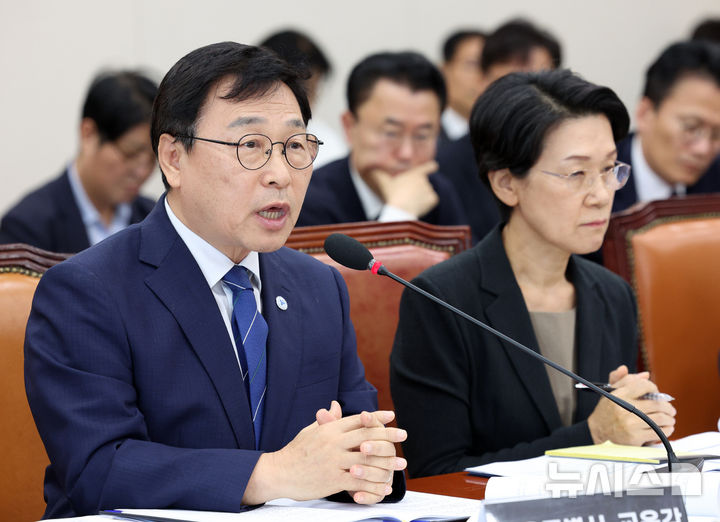
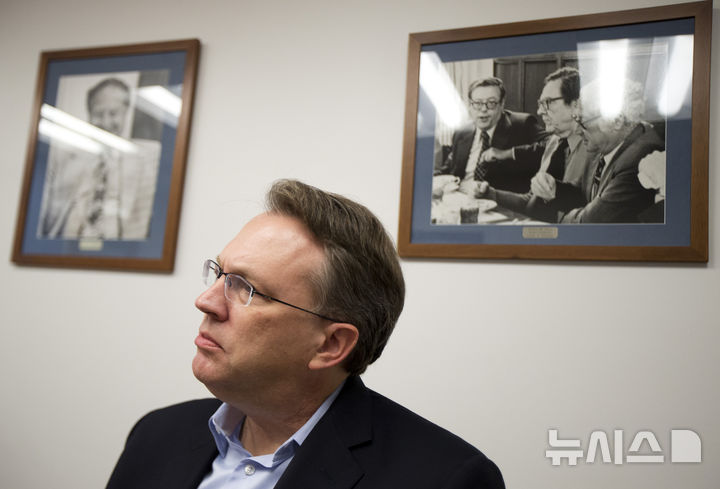
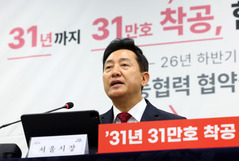
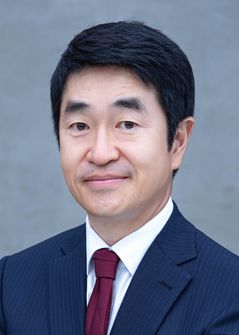
[서울=뉴시스] 고범준 기자 = 서천호 국민의힘 의원이 15일 서울 여의도 국회 의원회관에서 열린 영·호남 우주항공 상생동맹 우주항공 복합도시 특별법 제정 토론회에서 인사말을 하고 있다. 2026.07.15. [email protected]
[서울=뉴시스]한은진 기자 = 한국인터넷진흥원이 최근 5년간 민간기업 대상 사이버 위기대응 훈련에서 1332건의 보안 취약점을 발견했지만, 개선 조치는 기업에 권고하는 수준에 그치고 있는 것으로 나타났다.
14일 국회 과학기술정보방송통신위원회 소속 서천호 국민의힘 의원이 한국인터넷진흥원으로부터 제출받은 자료에 따르면, 진흥원은 민간기업의 해킹 피해 예방을 위해 해킹메일·디도스·모의침투 등 사이버 위기대응 훈련을 실시하고 있으며, 2022년부터 올해 8월까지 총 9672개 기업과 약 239만명이 참여했다.
훈련 과정에서 보안 취약점이 발견된 기업은 392곳으로, 취약점은 총 1332건으로 집계됐다. 연도별로는 2022년 263건, 2023년 297건, 2024년 246건, 2025년 379건, 올해 8월까지 147건이다.
발견된 취약점에는 사용자 권한 탈취, 결제정보 조작, 관리자 페이지 무단 접근 등이 포함됐다. 실제 해킹에 악용될 경우 개인정보 유출이나 금전적 피해로 이어질 수 있는 유형들이다.
그러나 한국인터넷진흥원은 위험도가 높은 취약점을 발견하더라도 기업에 개선을 권고하는 수준에 그치고 있는 것으로 나타났다.
취약점 발견 사실을 관계부처 등 다른 기관에 통보하거나 별도의 조치를 요청하지 않고 있으며, 취약점 개선 여부를 확인하기 위한 재점검도 해당 기업의 동의가 있어야 가능해 후속 관리에 한계가 있다는 지적이 나온다.
통신·금융·의료 등 국민 생활과 밀접하고 보안 사고 발생 시 피해가 클 수 있는 주요 민간분야도 훈련 참여는 기업의 자율 신청에 맡겨져 있다.
그럼에도 한국인터넷진흥원은 자율참여 방식이라는 이유로 참여 확대를 위한 별도의 제도개선 방안을 검토하지 않고 있는 것으로 나타났다.
서 의원은 "북한의 해킹 공격이 갈수록 지능화되고 민간기업까지 위협하는 상황에서 보안 취약점을 찾아내고도 개선 여부를 기업 자율에만 맡기는 것은 무책임한 대응"이라고 말했다.
이어 "한국인터넷진흥원은 과학기술정보통신부와 함께 주요 민간분야의 보안점검을 강화하고, 중대한 취약점은 실제 개선이 완료될 때까지 관리할 수 있도록 법적·제도적 대책을 마련해야 한다"고 강조했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지