"챗GPT 3개월 공짜" 클릭 한 번에…회사 메일 다 털렸다
등록 2026.11.07 11:00:00


英 보안업체 푸시시큐리티, 오픈AI·스페이스X 사칭 피싱 포착
실제 MS 인증 화면 악용…코드 입력·승인하면 공격자에 접속 권한
구글 로그인도 중간서 가로채…비밀번호·로그인 정보 노려
[서울=뉴시스] 사진은 해커. 기사의 이해를 돕기 위한 이미지. (사진=유토이미지) 2026.10.10. [email protected] *재판매 및 DB 금지
[서울=뉴시스]윤정민 기자 = #. "챗GPT 프로 3개월 무료"라는 초대장이 회사 메일함에 떴다. 보상을 받으려면 회사 계정으로 로그인하라고 했다. 오픈AI 온라인 행사에 등록하면 유료 이용권을 준다는 내용이다.
회사 계정으로 로그인하라는 안내에 따라 마이크로소프트(MS)를 선택하니 실제 MS 인증 화면이 열렸다. 행사 페이지에서 받은 코드를 입력하고 '승인'을 눌렀다. 하지만 내가 승인한 건 내 회사 계정에 접속하려는 공격자의 로그인 요청이었다.
해외에서 챗GPT 유료 이용권과 스페이스X 주식을 미끼로 회사 계정을 노린 피싱이 포착됐다. 공격자는 가짜 행사 등록에 공식 인증 절차를 끼워 넣어 이용자가 공격자의 로그인을 승인하도록 유도했다. 국내에서도 유료 인공지능(AI) 서비스 무료 체험 행사가 열리는 만큼 비슷한 초대장에 주의가 필요하다.
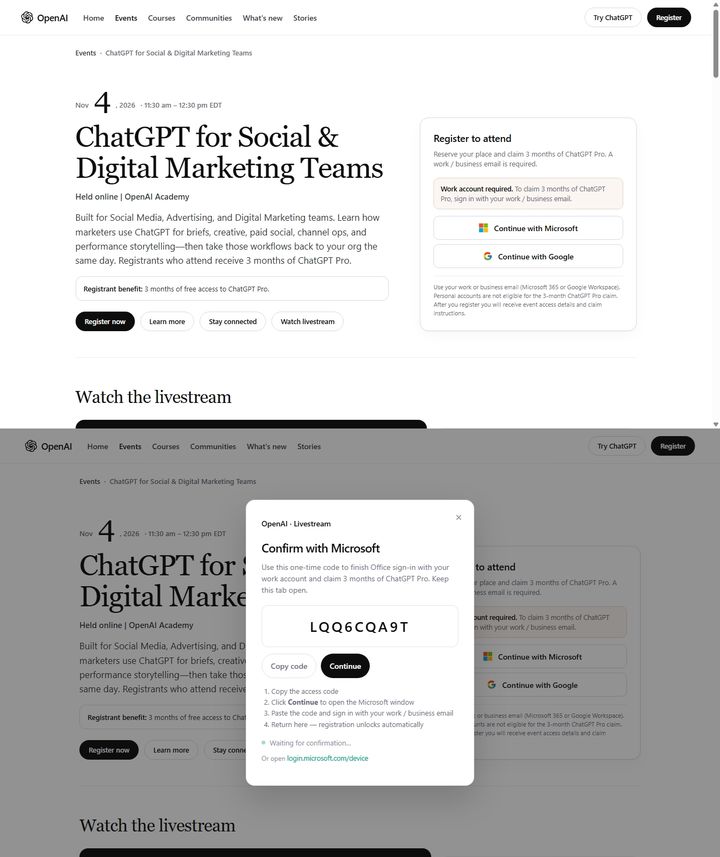
[서울=뉴시스] 오픈AI 아카데미를 사칭한 행사 등록 페이지(위)와 마이크로소프트(MS) 인증 코드 안내창. 공격자는 '챗GPT 프로' 3개월 무료 이용권을 내걸고 이용자가 실제 MS 인증 화면에 코드를 입력해 공격자의 로그인을 승인하도록 유도했다. 2026.11.07. (사진=푸시시큐리티) *재판매 및 DB 금지
7일 영국 보안업체 푸시시큐리티에 따르면 지난달 말 고객사 직원들의 웹브라우저에서 오픈AI와 스페이스X 등을 사칭한 행사 등록 페이지가 발견됐다.
공격자는 오픈AI의 공식 교육 플랫폼 '오픈AI 아카데미'와 비슷하게 행사 페이지를 꾸몄다. 마케팅 담당자를 위한 온라인 강연이라며 등록하면 챗GPT 프로를 3개월간 무료로 쓸 수 있다고 안내했다.
스페이스X를 사칭한 페이지는 이달 12일 비공개 설명회가 열린다며 유료 AI 서비스 '그록 헤비' 3개월 이용권이나 스페이스X 주식을 미끼로 내걸었다.
진짜 MS 화면이라 믿었는데…'승인' 한 번에 회사 계정 털렸다
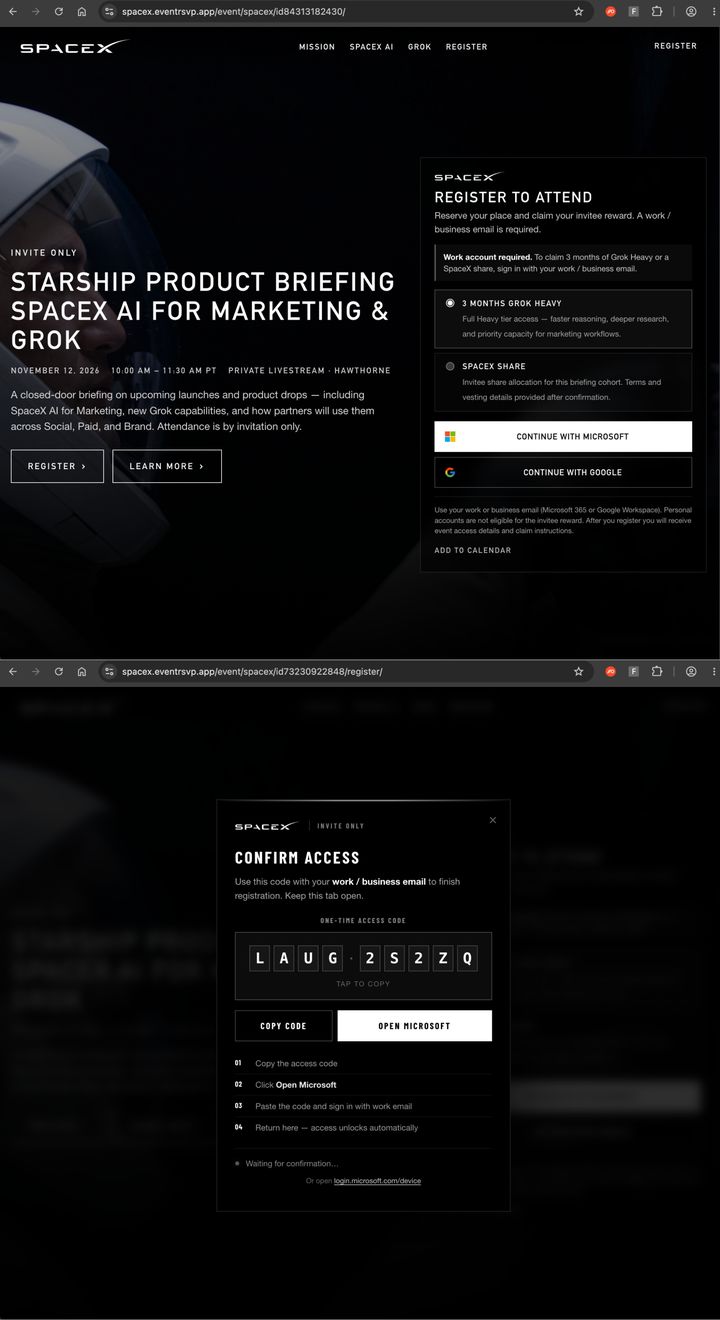
[서울=뉴시스] 스페이스X의 비공개 설명회를 사칭한 피싱 페이지(위)와 일회용 인증 코드 안내창. 공격자는 '그록 헤비' 3개월 이용권이나 스페이스X 주식을 미끼로 회사 계정 로그인을 유도했다. 2026.11.07. (사진=푸시시큐리티) *재판매 및 DB 금지
가짜 행사 페이지에는 '마이크로소프트로 계속하기'와 '구글로 계속하기' 버튼이 있었다.
MS 버튼을 누르면 행사 페이지에 코드가 나타나고 실제 MS 인증 화면이 열린다. 다른 기기에서 시작한 로그인을 스마트폰이나 PC에서 승인할 때 쓰는 화면이다.
공격자는 자신이 시작한 로그인에 필요한 코드를 행사 페이지에 띄웠다. 이용자가 이 코드를 공식 화면에 넣고 승인하면 공격자가 회사 계정에 접근할 권한을 얻는다. 이후에는 이용자를 MS 로그인 화면과 비슷하게 꾸민 별도 페이지로 보내 비밀번호까지 빼내려 했다.
구글 버튼을 누르면 공격자가 운영하는 사이트가 이용자와 구글 사이에서 로그인 절차를 연결한다. 공격자가 만든 사이트는 이용자가 입력한 비밀번호와 추가 인증 응답을 가로채도록 설계됐다.
로그인 상태를 유지하는 데 쓰이는 '세션 쿠키'도 표적으로 쓰였다. 공격자가 이 쿠키를 재사용하면 추가 인증을 다시 거치지 않고 이미 로그인한 이용자처럼 업무 메일이나 공유 문서에 접근할 수 있다.
링크는 구글인데 도착한 곳은 가짜 행사장
국내 이용자에게도 '유료 AI를 무료로 쓸 수 있다'는 제안은 낯설지 않다. 예를 들어 구글은 고용노동부와 함께 운영하는 청년 AI 역량강화 프로그램에서 온라인 강좌 수강자에게 '구글 AI 프로' 3개월 무료 이용 혜택을 제공했다.
유료 AI를 쓰는 국내 이용자도 늘었다. 인크로스가 지난달 30일 공개한 조사에서 전국 만 15~69세 응답자 2000명 중 생성형 AI를 유료로 이용 중이라고 답한 비율은 25.9%였다. 전년보다 4.6%포인트 높았다. 유료로 결제한 서비스로는 챗GPT가 53.1%로 가장 많이 꼽혔다.
무료 이용권을 내건 초대장이 회사 계정 로그인을 요구하면 주최사의 공식 홈페이지에 직접 들어가 같은 행사가 열리는지 확인해야 한다. MS 공식 인증 화면이 열려도 자신이 시작하지 않은 로그인 요청은 승인하지 않아야 한다.
이미 승인했다면 사내 보안 담당자에게 즉시 알려야 한다. MS는 기업에 계정 탈취가 의심될 경우 기존 로그인 세션을 끊는 등 접근을 차단하라고 권고한다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지