

금융·대기업·플랫폼·SW 줄줄이 뚫렸다…자고 나면 터지는 해킹사고 대체 왜?
등록 2026.10.27 15:26:35수정 2026.10.27 17:27:30


미래에셋생명·한진정보통신·롯데기프티엘·더존비즈온·놀유니버스 등 잇단 유출사고
AI 기술 결합 동시다발적 자동 해킹…'미신고 과징금 30% 가중' 법 개정 여파도
보안 전문가들 "사고 늘어난 게 아니라 알려진 것일 뿐" 착시효과 작용
[서울=뉴시스] 사진은 해커. 기사의 이해를 돕기 위한 이미지. (사진=유토이미지) 2026.10.10. [email protected] *재판매 및 DB 금지
[서울=뉴시스]윤정민 기자 = 지난달 금융권에서 시작된 해킹 공포가 산업계 전반으로 확산하고 있다. 미래에셋생명과 한진정보통신, 롯데기프트엘, 더존비즈온, 놀유니버스 등 업종을 가리지 않고 해킹과 개인정보 유출 사고가 잇따르고 있다. 이름과 연락처는 물론 계좌번호와 숙소 예약 내역 등 민감한 정보까지 유출되면서 국민 불안도 커지고 있다.
최근 해킹·개인정보 유출사고가 급증한데는 그만한 이유가 있다. 해커들이 인공지능(AI) 기술을 사이버 공격에 활용하면서 해킹에 노출된 대상들이 광범위하게 넓어진데다, 개정 개인정보보호법 시행 여파로 사고를 숨겼을 때 받는 처벌이 대폭 강화된 점이 영향을 미친 것으로 분석된다.
전문가들은 해킹 사고가 갑자기 늘었다기보다 그동안 공개되지 않았던 사고가 겉으로 드러나는 착시효과도 함께 작용하고 있다고 진단한다. 다만 AI를 활용한 공격 자동화가 실제 피해 확산의 위험을 키우고 있는 만큼, 신고 증가와 공격 증가를 구분해 볼 필요가 있다는 지적이다.
27일 뉴시스 취재를 종합하면 지난달부터 전날까지 침해사고나 개인정보 유출 사실·정황이 공개되거나 언론에 보도된 국내 기업·기관은 70곳에 육박했다.
미래에셋생명은 지난 26일 고객 청약시스템과 홈페이지 일부가 해킹돼 고객의 개인신용정보 일부가 유출됐다고 밝혔다. 최근 금융권 해킹 사고가 잇따르는 가운데 보험사에서 사이버 침해 사실이 확인된 것은 이번이 처음이다.
국내 전사적자원관리(ERP) 소프트웨어 시장 1위 기업인 더존비즈온도 최근 두 차례 해킹 사고를 당했다. 정부는 해당 기업의 회계 프로그램을 사용하는 고객사로 피해가 확산할 가능성 등을 고려해 이번 사고를 중대 사고로 판단하고 민관합동조사에 착수했다.
놀유니버스도 국내 숙소 예약 고객과 임직원의 개인정보 유출 사실을 공개했다. 유출 정보에는 이름과 연락처뿐 아니라 예약 상품, 구매 금액, 이용일자 등이 포함됐다.
이 밖에 한진그룹 계열사인 한진정보통신과 롯데 계열 쿠폰 발행사인 기프트엘에서도 해킹에 따른 개인정보 유출 사고가 발생했다.
취약 서버 찾아 동시다발 공격…AI가 키운 해킹의 속도·규모
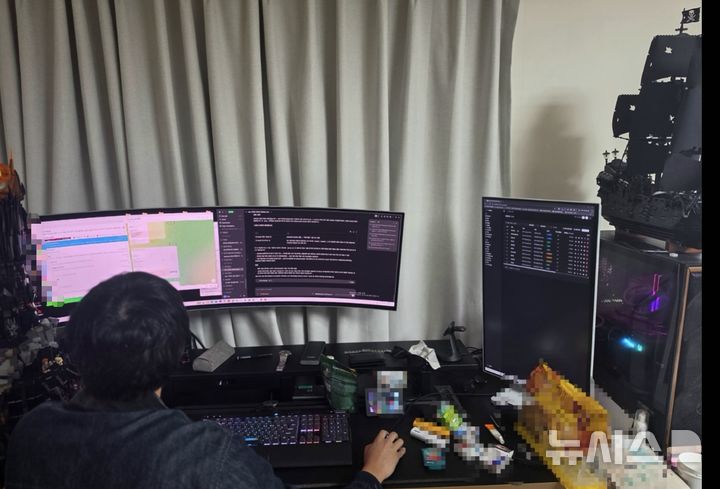
[서울=뉴시스]경찰은 생성형 인공지능(AI)을 활용해 국내 업체 90여 곳을 해킹하고 개인정보 약 820만건을 탈취한 일당 7명을 검거했다고 26일 밝혔다. 사진은 해킹 사건 총책 A씨의 주거지 모습. (사진=서울경찰청 제공) 2026.10.26. [email protected]
우선 해킹 피해가 걷잡을 수 없이 퍼지는 배경에는 공격 방식의 변화가 자리 잡고 있다.
AI를 써서 외부에 드러난 시스템 구멍을 찾아내고 공격하는 방식이 보편화됐다. 반복 작업을 AI가 대신하면서 해커 한 명이 짧은 시간에 수십 곳을 한꺼번에 터는 일이 가능해졌다.
경찰은 최근 AI 해킹 도구로 국내 업체 90여 곳에서 개인정보 820만 건을 탈취한 일당을 붙잡았다. 총책은 AI 침투 도구인 '아르텍스(ARTEX)'를 활용해 불과 44일 동안 60여 곳을 해킹한 것으로 드러났다. 공격자가 목표만 정해주면 AI가 알아서 코드를 수정하며 공격을 되풀이하는 방식이다.
금융권 사고에서도 관리 사각지대에 놓인 외부 연결 시스템이 주요 공격 통로로 쓰였다. AI가 이 보조 시스템의 약점을 훨씬 빠르고 광범위하게 찾아낸 것이다.
황석진 동국대 교수는 "과거에는 해커가 시스템 구멍을 찾느라 한참 걸렸다"며 "지금은 AI 덕분에 허점을 찾고 재공격하는 과정까지 완전히 자동화됐다"고 짚었다. 보안이 취약한 사이트들이 무차별적으로 해킹 피해를 당하는 이유다.
"숨겼다간 과징금 폭탄"…처벌 강화에 기업들 즉각 자진 신고
이달부터 본격 시행된 개정 개인정보보호법에 따라 실제 유출이 확인되기 전이라도 유출 가능성을 알게 되면 즉시 이용자에게 알려야 한다. 신고를 미루거나 방어 조치를 안 하면 과징금이 최대 30%까지 가중된다. 지연 신고 과태료 상한도 5000만원으로 올랐다. 기업 신고 없이도 침해 정황을 토대로 정부가 조사에 나설 수 있게 됐다.
이러한 법 개정은 기업 현장의 분위기를 단번에 바꿨다.
익명을 요구한 한 IT기업 최고정보보호책임자(CISO)는 "제재가 강화되니까 경영진의 인식에도 변화가 있다"며 기업의 침해사고 신고가 예전보다 늘어나는 분위기를 체감한다고 전했다.
신고 의무에 대한 이해가 높아진 점도 변화로 꼽았다. 그는 "과거에는 특히 중소기업에서 침해사고가 발생하면 신고해야 한다는 사실조차 모르는 경우가 있었다"며 "최근에는 관련 보도가 이어지면서 신고 의무를 알게 되는 기업도 있다"고 설명했다. 다른 기업들의 사고 신고가 잇따르면서 신고에 대한 부담이 줄어드는 분위기도 있다고 전했다.
황 교수 역시 "과거에는 기업 이미지 때문에 사고를 숨기려 했지만, 지금은 숨기다 걸렸을 때 더 큰 처벌과 고객 이탈을 맞게 된다"며 "사고를 신속히 공개하고 보완점을 찾는 편이 기업에 유리하다"고 분석했다.
◎공감언론 뉴시스 [email protected]