

개인정보 보호 인증 'ISMS-P' 취소시 1년간 과태료 부과 유예
등록 2026.09.16 10:00:00


개인정보위, 개인정보 보호법 시행령 개정안 입법예고
거짓 신청 등 부정한 방법으로 취소된 기업은 과태료 면제 혜택 제외
모의침투·기술 진단 등 현장점검 강화…기업별 파급력 맞춰 인증 기준 차등화
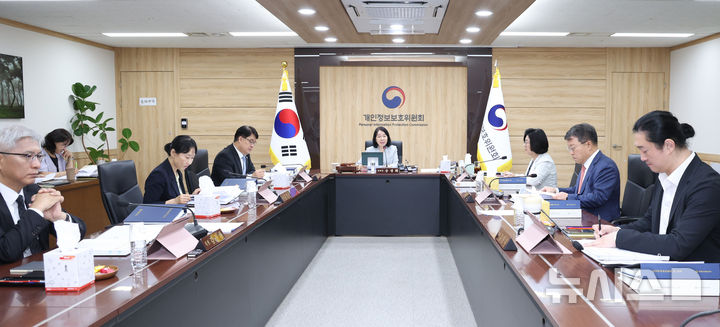
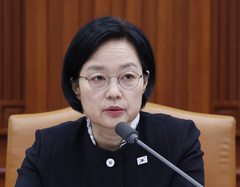
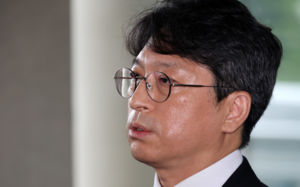
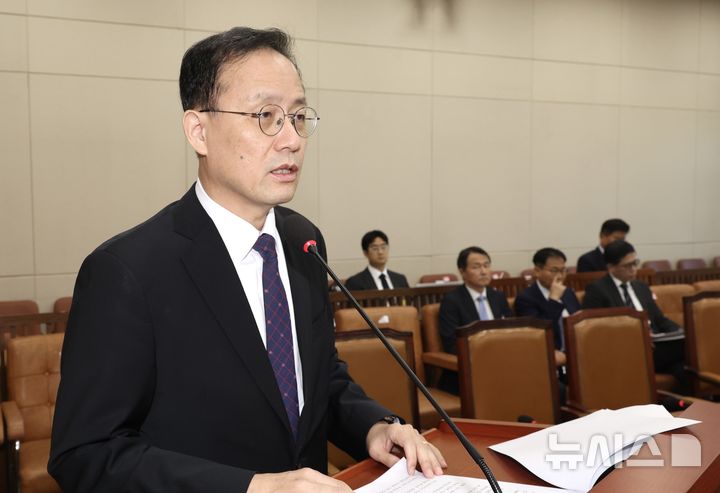
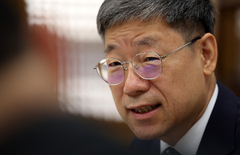
[서울=뉴시스] 조수정 기자 = 송경희 개인정보보호위원회 위원장이 지난 9일 오후 서울 종로구 정부서울청사에서 열린 제19회 위원회 전체회의를 주재하고 있다. 2026.09.09. [email protected]
[서울=뉴시스]박은비 기자 = 앞으로 개인정보보호 관리체계(ISMS-P) 인증을 반드시 받아야 하는 기업이 인증을 취소 당하더라도 1년 동안 과태료를 물지 않는다. 시스템을 재정비해 인증을 다시 획득할 수 있도록 시정 기간을 주기 위해서다.
개인정보보호위원회는 ISMS-P 인증 실효성 강화를 위한 '개인정보 보호법 시행령' 개정안을 다음달 26일까지 입법예고한다고 16일 밝혔다.
ISMS-P는 주요 정보자산 유출과 피해를 예방하기 위해 기업들이 스스로 수립·운영 중인 개인정보보호 체계가 적합한지 인증하는 제도다. 이번 개정안은 지난 4월 발표한 '정보보호 및 개인정보 보호 관리체계 인증제 실효성 강화방안'을 구체화했다.
개정안에 따라 인증 의무를 지닌 기업이 인증 취소 처분을 받아도 1년 동안은 의무 위반 과태료를 물리지 않는다.
기업이 취소 원인을 파악해 보안 허점을 메우고, 새로운 인증을 취득할 수 있도록 시간을 벌어주려는 조치다. 다만 혜택을 악용하는 행위는 차단한다. 서류를 위조하거나 거짓 등 부정한 방법으로 인증을 받아 취소된 기업에는 1년의 유예기간을 주지 않고 즉시 과태료를 부과한다.
형식적인 서류 검사에 머물던 심사 체계도 깐깐하게 바꾼다. 서면 심사와 현장 심사를 함께 진행하도록 명확한 법적 근거를 만들었다.
인증 유효기간 중 침해사고나 개인정보 유출이 발생하면 일정 요건을 갖춘 기술인력이 현장에서 취약점 진단과 모의침투를 수행할 수 있다.
인증 취득 후 매년 실시하는 사후 심사에도 서면심사와 현장심사를 병행하고 취약점 점검이 가능하게 했다. 인증심사시 대상자의 개인정보 처리 규모, 사회적 파급력 등을 고려해 인증 기준을 차등 적용하는 근거도 구체화했다.
개인정보위는 입법예고 기간 동안 이해관계자, 관계부처 등 의견을 수렴한다. 이후 법제처 심사 등 절차를 거쳐 신속하게 개정을 마칠 방침이다. 아울러 연내 관련 고시 개정도 추진해 인증제도 실효성 강화를 위한 정비 작업을 이어가기로 했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지