

중소·중견기업 86% 사이버 침해 피해…"대기업보다 생존 위협 훨씬 심각"
등록 2026.10.20 11:09:20수정 2026.10.20 12:26:24


카스퍼스키 '글로벌 SMB 위협 현황 보고서'…10곳 중 8곳 이상 침해 경험
공격 타깃 IT·보안 부서 집중…16%는 데이터 복구 불가능한 치명적 손실
고객 데이터·민감 정보 탈취에 사활…"기업 규모 맞춤형 방어체계 구축 시급"
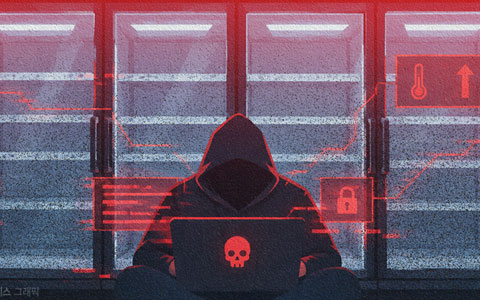
[서울=뉴시스] 사진은 기사의 이해를 돕기 위한 이미지. (사진=유토이미지) 2026.10.10. [email protected] *재판매 및 DB 금지
[서울=뉴시스]박은비 기자 = 중소·중견 기업(SMB)을 겨냥한 사이버 공격이 단순한 랜섬웨어 금전 갈취 단계를 넘어 기업 내부의 핵심 민감 데이터를 탈취하고 시스템을 아예 파괴하는 방식으로 바뀌고 있다. 글로벌 중소·중견기업 10곳 중 8곳 이상이 최근 1년 사이 사이버 사고를 경험한 것으로 나타나 대책 마련이 시급하다.
20일 사이버 보안 기업 카스퍼스키가 발표한 '글로벌 SBM 위협 현황 보고서'에 따르면 중소·중견기업의 IT 및 IT 보안 담당자 중 무려 86%가 최근 1년간 최소 한 차례 이상 사이버 침해 사고를 겪었다고 응답했다.
주요 공격 유형으로는 피싱, 소프트웨어(SW) 취약점 악용, 대규모 악성코드 유포, 랜섬웨어, 인공지능(AI) 취약점 타깃 공격 등이 꼽혔다.
공격자들이 초래한 피해 중 가장 큰 비중을 차지한 것은 직접적인 재정적 손실(22%)이었다. 그러나 이에 못지않게 5개 기업 중 1곳 꼴로 웹사이트 및 쇼핑몰 등 고객 대상 서비스 중단, IT 인프라 통제력 상실, 전반적 업무 프로세스 마비 등과 같은 심각한 피해를 입었다.
"16%는 복구 불가능한 데이터 파괴"… IT·보안 부서 집중 공격
이번 조사 결과, 공격자들은 즉각적인 금전적 피해뿐만 아니라 기업의 아킬레스건인 '정보 유출'쪽으로 이동하고 있다.
가장 빈번하게 타깃이 된 정보는 고객 데이터(32%)였다. 금융 관련 자격 증명과 법률 문서 등을 포함한 민감한 내부 정보(28%), 직원 자격 증명(25%), 기업의 사업 전략(23%)도 뒤를 이었다.
주요 타깃 부서 역시 기업의 방어선 역할을 해야 할 부서에 집중됐다. 심각한 공격 사례 중 50%가 IT 부서, 46%가 IT 보안 부서를 직접 겨냥했다. 회계·재무 부서(24%)가 그 뒤를 이었으며, 치명적인 사고 발생 시 평균 3개 부서가 동시에 마비되는 연쇄 침해 양상을 보였다.
특히 중소중견기업은 고객 서비스 채널을 통한 공격 비중도 상대적으로 높았다. 고객 서비스 채널을 통한 공격은 중소중견기업에서 21%, 미드마켓 기업은 15%, 대기업은 17%였다.
대기업보다 심각한 생존 위기…"단품 솔루션 탈피, 맞춤형 통합 방어 필요"
일리야 마르켈로프 카스퍼스키 통합 플랫폼 제품 라인 총괄은 "사이버 사고는 대기업에서 발생하는 유명한 보안 침해 사례보다 중소중견기업에 훨씬 더 심각한 결과를 초래하는 경우가 많다"며 "기업의 성장 목표와 확장성에 발맞춰 목적에 맞게 정밀 설계된 보안 체계 도입이 필수적"이라고 조언했다.
이효은 카스퍼스키 한국지사장은 "중소중견기업을 겨냥한 공격은 이제 단순한 랜섬웨어 요구를 넘어 고객 및 내부 핵심 데이터를 탈취하고 파괴하는 데 주력하고 있다"며 "기업들은 파편화된 개별 보안 조치에만 의존할 것이 아니라, 접근 제어와 기술적 방어, 직원 대상 보안 인식 교육을 결합한 입체적 대응 체계를 마련해야 한다"고 강조했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지