

UNIST, 에이전틱 AI 보안 원천기술 개발…110억 투입
등록 2026.09.18 09:45:15


과기부 'AI 스타 펠로우십' 학제연계형 선정
성균관대·보안기업 3곳과 공동연구
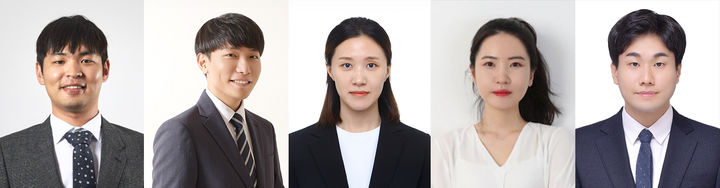
[울산=뉴시스] UNIST 연구진. 문현곤·위성일·박민경·박새롬·나형호 교수 [email protected] *재판매 및 DB 금지
UNIST는 과학기술정보통신부와 정보통신기획평가원(IITP)이 지원하는 '2026년도 AI최고급신진연구자지원 사업(AI 스타 펠로우십)' 학제연계형 과제에 선정됐다고 18일 밝혔다.
성균관대와 컨소시엄을 구성해 2031년 12월까지 5년 6개월간 연구를 진행하며, 총 110억 원의 정부 지원을 받는다. UNIST가 AI 스타 펠로우십 사업에서 수행하는 과제는 이번 선정으로 2개로 늘었다.
연구책임자는 문현곤 컴퓨터공학과 교수가 맡는다. UNIST에서는 위성일·박민경·박새롬·나형호 교수가, 성균관대에서는 박은일·황성재·김형식 교수가 참여한다. 시큐레이어, S2W, 라온데이터 등 AI·보안 전문기업 3곳도 공동연구에 참여한다.
에이전틱 AI는 거대언어모델(LLM)을 기반으로 문서를 읽고 웹을 검색하거나 외부 도구를 활용해 사용자가 요구한 업무를 직접 수행한다. 이 과정에서 악의적인 입력으로 AI의 판단이 왜곡되면 정보 유출이나 허가받지 않은 작업으로 이어질 수 있다.
기존에는 위험한 입력을 탐지하거나 실행환경을 분리하는 등 각 단계에 개별적인 보안 기술을 적용해 왔다. 연구팀은 이 같은 방식만으로는 여러 단계를 거치는 공격에 대응하는 데 한계가 있다고 보고, 모델·인터페이스·실행환경을 함께 고려하는 '계층 간 안전 공동설계' 기술을 개발할 계획이다.
이를 위해 공통 안전 기준을 마련하고 각 계층의 역할을 구분해 한 단계의 보안이 뚫리더라도 다음 단계에서 공격을 차단할 수 있는 다중 방어체계를 구축한다. 각 계층의 핵심 보안 문제를 해결하기 위한 3개 프로젝트를 추진하고, 개발 기술은 협력기업의 실제 서비스에 적용해 검증할 예정이다.
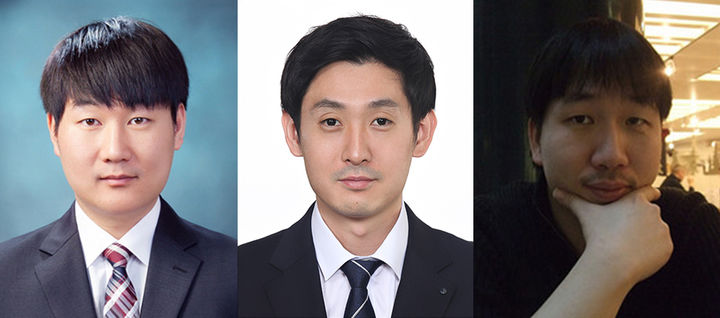
[울산=뉴시스] 성균관대 연구진. 박은일·황성재·김형식 교수 [email protected] *재판매 및 DB 금지
AI 분야에서는 기존 모델의 지식을 다른 모델에 전달하는 증류 기술과 딥페이크 방어 기술의 성능과 한계를 검증하는 평가 기법 등을 연구해 왔다.
연구팀은 이번 연구를 통해 그동안 보안 문제로 AI 에이전트 도입이 어려웠던 분야에서도 에이전틱 AI를 안전하게 활용할 수 있는 기반을 마련한다는 계획이다. AI와 보안 분야를 아우르는 전문인력을 양성하고 비수도권 AI 연구 기반을 확대하는 것도 목표다.
문현곤 교수는 "에이전틱 AI는 모델 자체뿐 아니라 입력 경로와 실행환경까지 함께 보호해야 한다"며 "세 계층을 아우르는 핵심 보안 기술을 개발해 에이전틱 AI의 안전한 활용 기반을 마련하겠다"고 말했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지