

정부, 오픈AI 보안 AI 써보니…찾아낸 취약점 절반 이상 '진짜'
등록 2026.09.22 12:00:00


과기정통부·KISA, GPT-5.5 사이버로 기반시설 홈페이지·SW 점검
AI 탐지 후 전문가 재검증, 적중률은 50~60%…기업 통보 최대 한 달→일주일
"해외 AI만으론 한계"…폐쇄망용 한국형 보안 특화 모델 필요성 제기

[그래픽=뉴시스] 재판매 및 DB금지.
[서울=뉴시스]윤정민 기자 = 정부가 국가 주요 기반시설을 점검하는 데 오픈AI의 보안 특화 인공지능(AI)을 투입했다. AI가 찾아낸 보안 취약점 후보 10건 가운데 5~6건이 실제 유효한 취약점으로 확인됐다. 취약점을 발견한 뒤 해당 기업에 알리기까지 걸리는 기간도 기존 최대 한 달에서 일주일 안으로 줄었다.
한국인터넷진흥원(KISA)은 과학기술정보통신부와 지난 5월부터 참여한 오픈AI의 'GTAC' 프로그램 실증 결과를 22일 이같이 전했다.
점검 대상은 국가안보·금융·통신·교통·에너지 등 핵심 기반시설의 외부에 공개된 홈페이지다. 해당 시설에서 많이 쓰는 상용·오픈소스 소프트웨어(SW)도 함께 점검했다.
오픈AI의 최신 모델 'GPT-5.5 사이버'가 홈페이지와 소프트웨어를 훑어 취약점 후보를 찾으면, KISA 분석가가 실제로 해킹 공격에 쓰일 수 있는지 검증하는 방식이다.
배승권 KISA 취약점관리센터장은 "AI가 취약점 후보 10건을 찾아내 분석가가 다시 검증하면 5~6건 정도가 실제 유효한 취약점으로 확인된다"고 설명했다.
다만 KISA는 실증 과정에서 발견한 전체 취약점 수와 대상 기관, 구체적인 취약점 내용은 공개하지 않았다.
올해 취약점 6만6000건 전망…"발견보다 검증·조치가 과제"
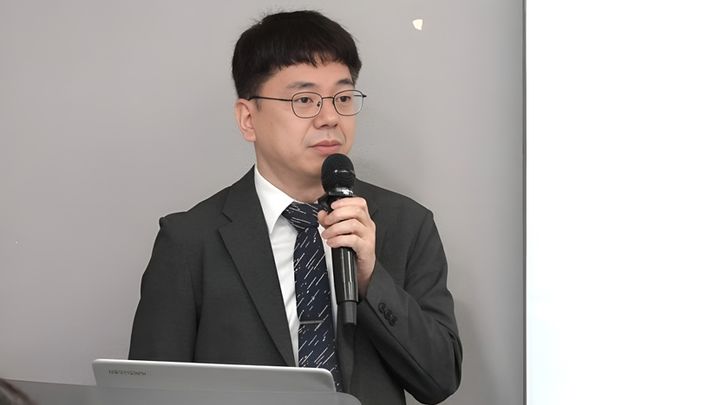
[서울=뉴시스] 배승권 한국인터넷진흥원(KISA) 취약점관리센터장이 기자 질의에 답하고 있다. 2026.09.22. (사진=한국인터넷진흥원 제공) *재판매 및 DB 금지
KISA가 AI를 보안 점검에 도입한 이유는 명확하다. 공개되는 취약점은 급증하는데 사람이 일일이 검증하고 조치하는 데 걸리는 시간은 점점 길어지고 있기 때문이다.
국제침해사고대응팀협의회(FIRST)는 지난 6월15일 올해 전 세계 공통 취약점·노출(CVE) 등록 건수가 약 6만6000건에 이를 것으로 전망했다. 지난 2월 내놓은 예상치보다 46.3% 상향된 수치다.
반면 기업들의 대응은 더뎌졌다. KISA가 인용한 버라이즌의 '2026 데이터 침해 조사 보고서'에 따르면 지난해 미국 사이버보안·기반시설보안국(CISA)의 '악용이 확인된 취약점 목록(KEV)'에 오른 중요 취약점 가운데 기업이 완전히 조치한 비율은 26%로, 전년 38%보다 낮아졌다. 취약점을 완전히 조치하는 데 걸린 기간(중간값 기준) 32일에서 43일로 늘었다.
KISA는 AI를 활용한 취약점 탐색과 보안 연구가 확대되고 취약점 등록 기관이 늘어난 만큼, 공개 건수 증가가 같은 비율의 위험 증가를 뜻하지는 않는다고 설명했다. 이에 취약점 관리의 중심을 단순한 '발견'에서 실제 악용 가능성을 따지는 '검증·우선순위 설정·조치'로 옮겨야 한다고 강조했다.
배 센터장은 "AI에 의해 공격 속도가 빨라지고 있다면 방어 역시 그 속도에 맞춰야 한다"며 "AI가 공격자의 도구인 동시에 방어자의 도구인 만큼 방어 과정에서도 AI를 활용해 대응 시간을 줄이는 것이 중요하다"고 말했다.
이어 "유효하지 않은 취약점이 접수되면 조치하는 기업과 분석 기관 모두 부담이 커진다"며 유효하지 않거나 중복된 취약점 신고를 줄이기 위해 관련 운영 지침을 개정하는 방안을 준비하고 있다고 밝혔다.
외산 AI에 핵심 데이터 맡기기 어려워…K-보안 AI 필요한 이유
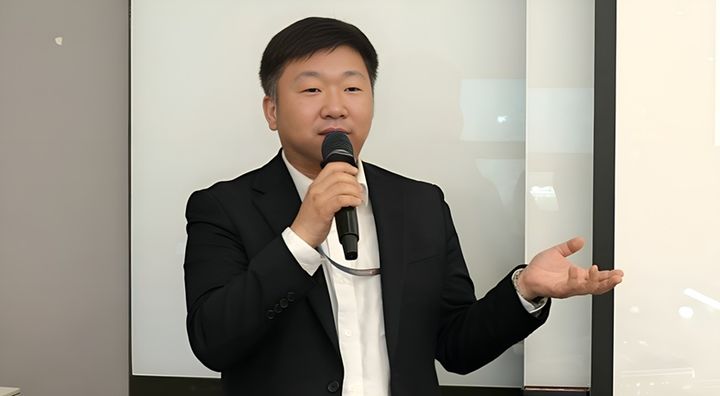
[서울=뉴시스] 김은성 한국인터넷진흥원(KISA) 위협대응정책팀장이 기자 질의에 답하고 있다. 2026.09.22. (사진=한국인터넷진흥원 제공) *재판매 및 DB 금지
공격에 맞서 AI를 방어 도구로 쓰더라도 외산 모델에만 기댈 수는 없다. 국내 전산 환경의 특수성과 국가 데이터 주권 문제 때문이다.
김은성 KISA 위협대응정책팀장은 "(우리나라의 경우) 클로드나 GPT만으로 학습해 사용하는 데에는 보안 모델로서 한계가 있다"고 말했다. 그 이유로 망분리 환경과 HWP·HWPX 문서, 전자금융 보안모듈, 디지털저작권관리(DRM) 등 국내 전산 환경의 고유성을 들었다.
특히 국가·공공기관이나 방산망에서 나오는 핵심 보안 로그와 취약점 데이터를 해외 클라우드로 보낼 수 없다는 점이 가장 큰 걸림돌이다.
외산 모델 이용이 자국 정부의 정책에 따라 언제든 제한될 가능성도 언급했다. 김 팀장은 앤트로픽이 KISA에 AI 모델 이용 계정을 제공하려 했으나 미국이 관련 기술을 전략자산으로 분류하면서 제공이 중단됐다고 말했다. 이후 KISA와 앤트로픽은 별도로 소통하지 않고 있다고 덧붙였다.
이에 국내 보안 데이터를 학습하고 폐쇄망에 독립적으로 구축할 수 있는 보안 특화 모델이 필요하다는 설명이다. 김 팀장은 보안 특화 파운데이션 모델은 국가가 개발 방향을 정하고 민간이 기술 개발과 서비스 확산을 맡아야 한다고 주장했다.
또 AI를 사이버 방어에 활용하는 'AI 포 시큐리티'와 AI 모델·데이터 자체를 보호하는 '시큐리티 포 AI'를 함께 추진해야 한다고도 강조했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지